Détectez et bloquez les cyberattaques grâce à « Vectra AI » et FireEye

FireEye
FireEye

En savoir plus sur notre partenariat.

Télécharger la fiche d'intégration

Les cyberattaques d'aujourd'hui échappent fréquemment aux défenses de sécurité préventives le long du périmètre du réseau et se déplacent latéralement entre les environnements cloud et hybrides avec facilité. Les solutions de sécurité traditionnelles sont souvent mal équipées pour gérer ce périmètre élargi et les attaques modernes qu'il subit, ce qui provoque une surcharge d'alertes non concluantes et entrave les enquêtes.

Une fois que les attaquants ont obtenu l'accès, ils passent souvent inaperçus pendant de nombreux mois, ce qui leur laisse amplement le temps de voler des actifs clés et de causer des dommages irréparables et de mettre le public dans l'embarras.

Vectra AI FireEye intègre deux perspectives incontournables sur une cyberattaque : celle du réseau et celle de l’ endpoint. Cela offre une visibilité complète sur les environnements hybrides modernes d’ cloud , ainsi que sur les appareils et les comptes concernés. Vectra AI Detect analyse l’ensemble du trafic réseau et des journaux cloud afin de détecter automatiquement les comportements d’attaque et de hiérarchiser chacun d’entre eux en fonction du risque qu’ils représentent pour votre organisation. FireEye Endpoint Security protège à la fois les terminaux clients et serveurs grâce à une défense multi-moteurs, détecte les terminaux affectés et permet d’y répondre.

En plus de vous offrir un accès immédiat au contexte des menaces basé sur le réseau et l’ cloud, Vectra AI Detect permet aux équipes de sécurité d’enrichir leurs détections grâce au contexte approfondi fourni par FireEye via endpoint , afin de mener des enquêtes supplémentaires et d’isoler l’hôte compromis pour mettre fin à une attaque.

Pourquoi intégrer Vectra AI à FireEye ?

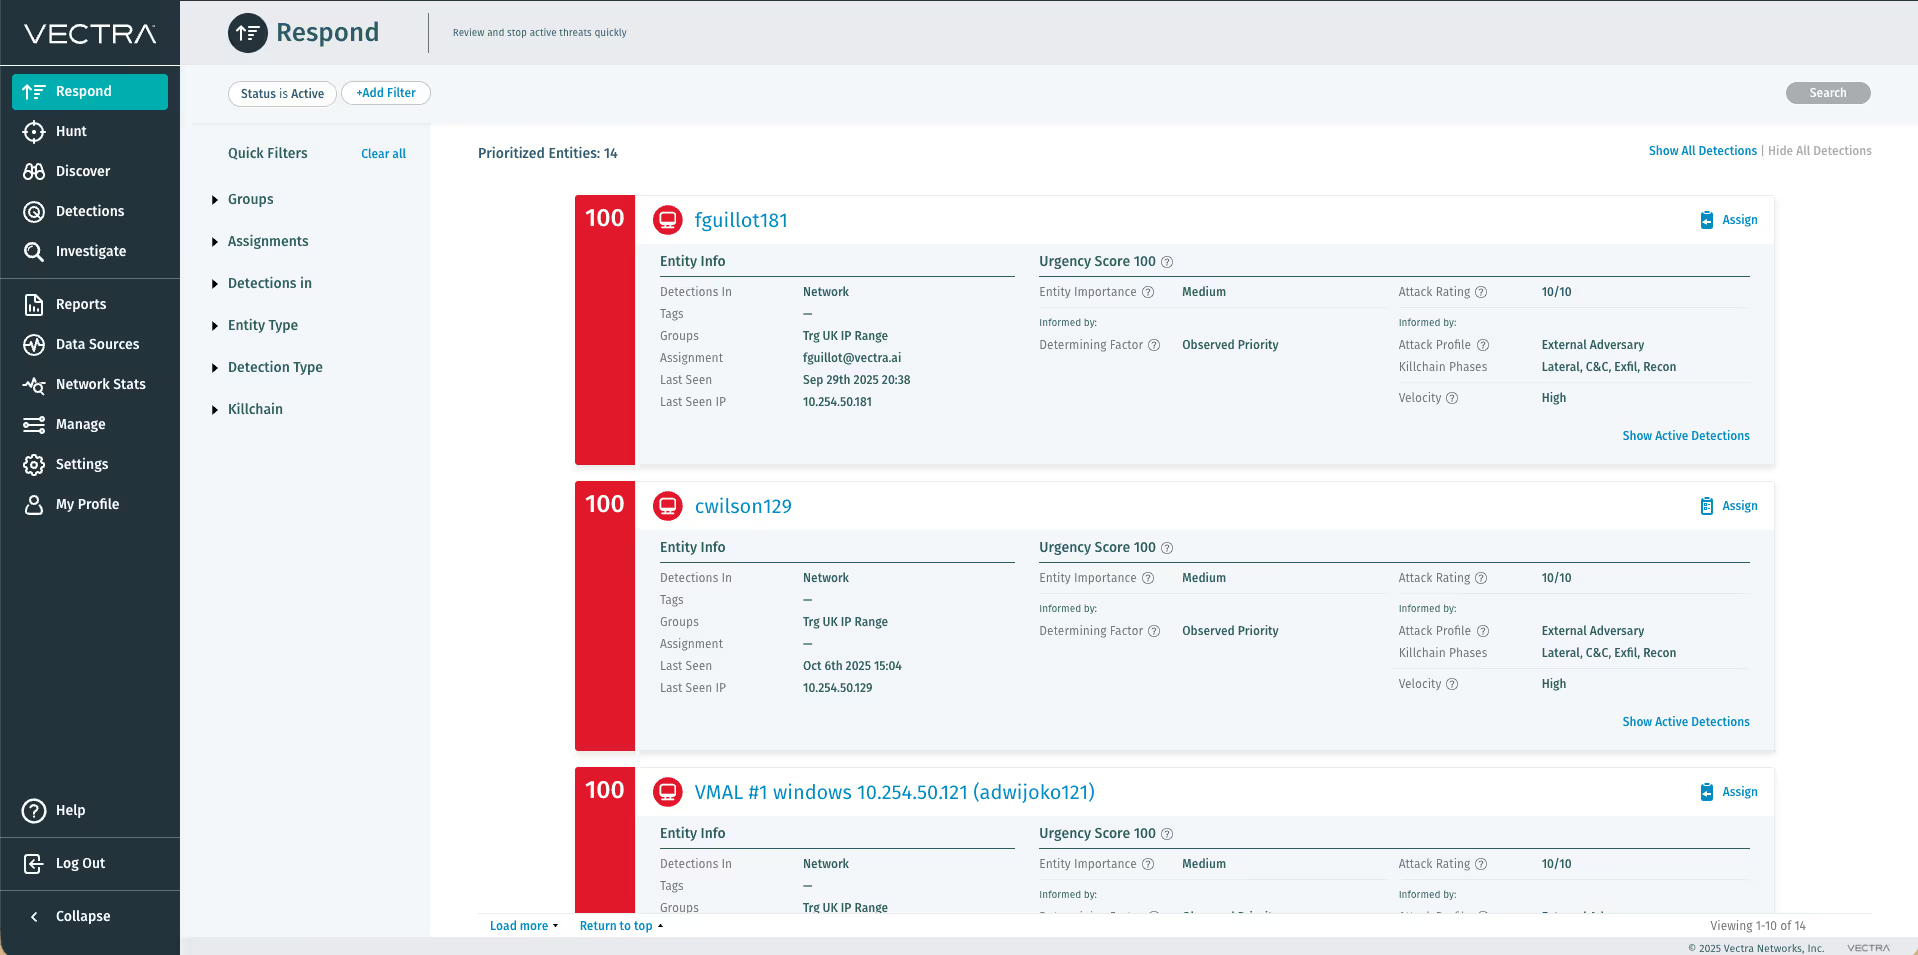
Lorsqu'une menace est détectée, Vectra AI et FireEye fournissent aux équipes de sécurité un accès immédiat à des informations supplémentaires à des fins de vérification et d'enquête. Les identifiants des hôtes et d'autres données relatives aux périphériques hôtes provenant de FireEye s'affichent automatiquement dans l'interface utilisateur de la plateforme Vectra AI .

FireEye met facilement en évidence les caractéristiques et les comportements d’une menace qui ne sont visibles qu’au sein même du périphérique hôte. Cela permet aux équipes de sécurité de vérifier rapidement et de manière concluante l’existence d’une cybermenace, tout en approfondissant leurs connaissances sur le comportement de cette dernière au sein même du périphérique hôte. Vectra AI et FireEye intègrent de manière transparente deux perspectives faisant autorité sur une cyberattaque : celle du réseau et celle de l’ endpoint.

Principaux avantages de l'intégration de Vectra AI à FireEye

  • Réduire le temps précieux entre la détection et la réponse
  • Réduire le temps d'enquête sur une alerte.
  • Permettre aux équipes de sécurité de prendre des mesures manuelles ou automatisées avant que les cyberattaques n'entraînent une perte de données
  • Créer un flux de travail efficace pour les opérations de sécurité afin de réduire le temps de réponse et d'enquête
  • Réduire rapidement les menaces à haut risque.

Protection multi-moteurs avec détection et réponse FireEye et Vectra AI

Pour se protéger contre les cybermenaces et réduire les risques, les équipes de sécurité ont besoin d'une défense complète des endpoint contre les cyberattaques courantes et avancées.

Bien que la protection ne permette pas de tout arrêter, une défense ciblée à plusieurs moteurs permet d'arrêter la majorité des attaques courantes et avancées. Dans Endpoint Security, la protection commence par le filtrage du bruit des attaques courantes
avec notre moteur de protection basé sur les signatures. Pour les attaques peu communes et avancées, FireEye a créé un moteur d'apprentissage automatique, appelé MalwareGuard, qui utilise la vaste bibliothèque de menaces à laquelle FireEye Mandiant a répondu pour former le moteur. Même avec la meilleure protection, un utilisateur peut cliquer par inadvertance sur un lien ou télécharger un document infecté. Pour arrêter les exploits dans les navigateurs et les logiciels professionnels courants, FireEye utilise un moteur d'analyse heuristique du comportement, appelé ExploitGuard, pour empêcher un attaquant d'utiliser des exploits.

Face aux attaques qui contournent toutes les protections existantes, la solution « Endpoint Security » détecte les attaques avancées et permet d’y répondre grâce à des outils et des techniques développés par les meilleurs experts mondiaux en matière de réaction aux incidents. Le moteur de détection des indicateurs de compromission (IOC) de FireEye « Endpoint Security » identifie les attaquants qui utilisent des outils Windows intégrés, des identifiants volés ou des applications légitimes pour se déplacer latéralement, ce qui permet une détection précoce et une correction de l’attaque en temps quasi réel. Ces indicateurs peuvent être transmis à des outils tels que « Vectra AI Detect » afin d’analyser et de localiser précisément la menace.

En plus de réduire le temps d'investigation des menaces, Vectra AI et FireEye permettent aux équipes de sécurité de prendre des mesures rapides et décisives.

‍

Tirez le meilleur parti de la plateforme Vectra AI

Sachez qui et quoi se trouve actuellement sur votre réseau
Sachez reconnaître quand vous êtes victime d'une attaque
Réduisez l'exposition, prouvez la conformité et améliorez la posture

Combler les lacunes en matière de sécurité et déjouer les attaques

avec détection alimentée par l'IA pour le cloud hybride

Leader du MagicQuadrant™ 2026de Gartner® pour la NDR

39

Brevets d'IA

150+

Modèles d'IA

12

Références MITRE

FireEye
+
Vectra
VUE D'ENSEMBLE

Pourquoi intégrer AWS et Vectra AI

Les services AWS protègent les configurations, contrôlent les accès et surveillent les activités. Mais les attaquants avancés savent comment exploiter les angles morts de la post-authentification. Et ils les utilisent pour compromettre les rôles IAM, passer latéralement d'un compte à l'autre et exfiltrer des données.
‍
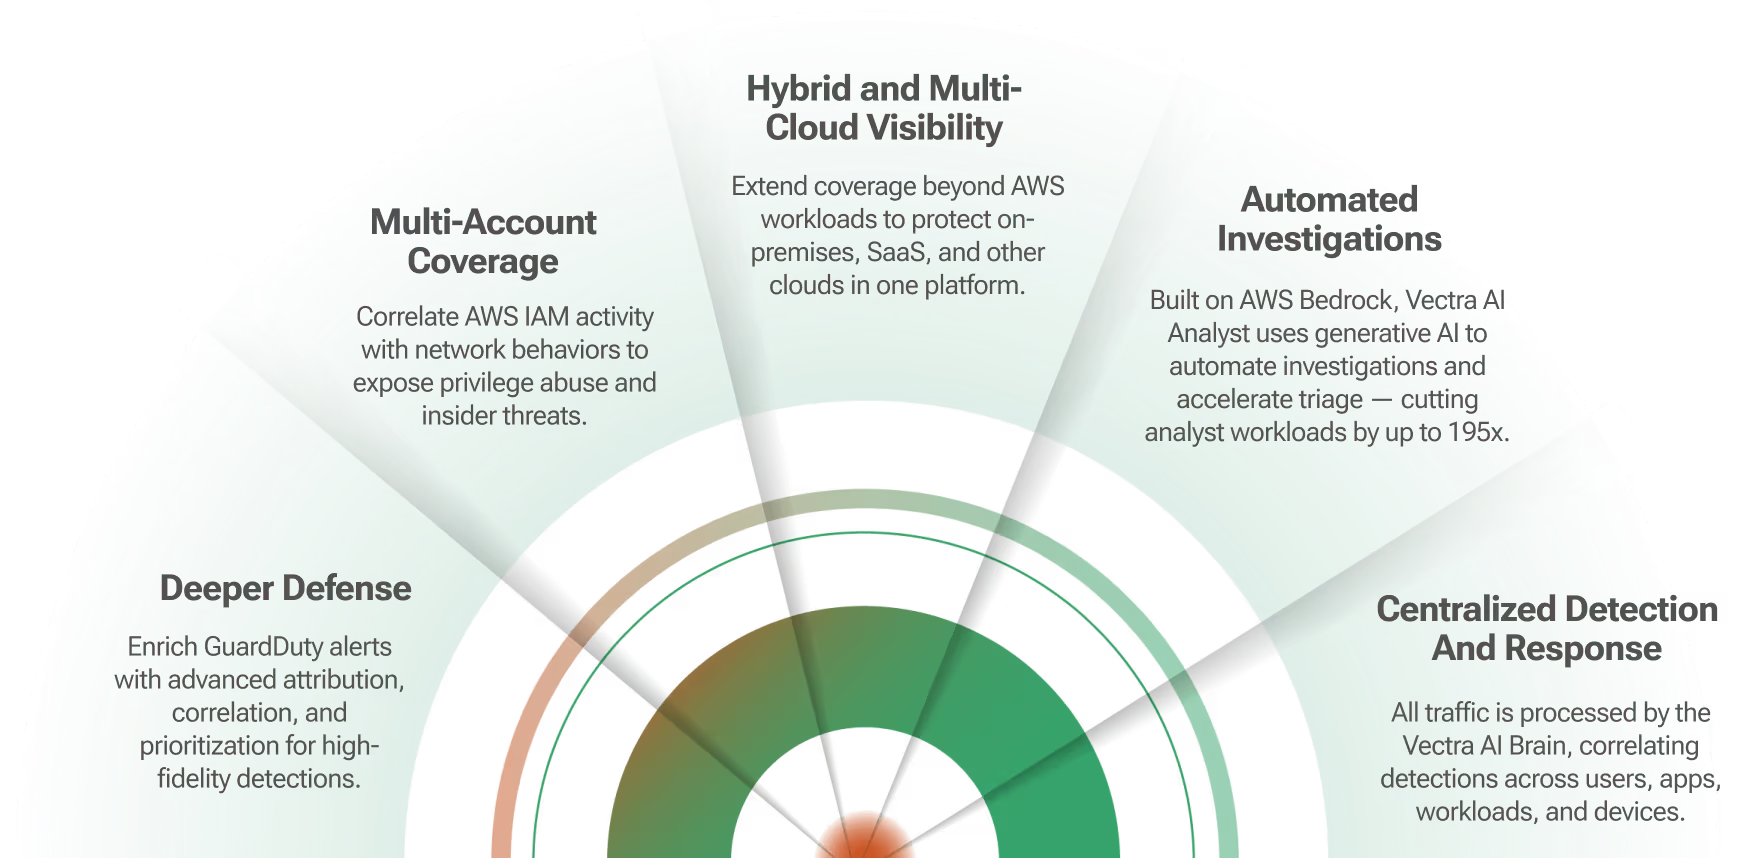
VectraVectra AI vous équipe de la seule solution de détection et de réponse cloud pilotée par l'IA et conçue spécialement pour AWS. Elle fonctionne en mode natif sur AWS et s'intègre de manière transparente avec des services tels qu'Amazon GuardDuty, AWS CloudTrail, AWS Security Lake et AWS Bedrock. Vous pouvez ainsi stopper les attaques hybrides et cloud avancées avant qu'elles ne s'aggravent.

Éliminer les angles morts sur l'ensemble de votre réseau moderne
CAPACITÉS

Comment Vectra AI et AWS assurent une couverture complète

Ensemble, Vectra AI et AWS comblent le fossé de la post-authentification.

Exposer les attaques qui contournent les contrôles natifs

  • Détecter les abus d'IAM, les mouvements latéraux et l'exfiltration de données après l'authentification

  • Repérer les comportements furtifs des attaquants qui se fondent dans l'activité normale d'AWS

Voir dans des environnements hybrides et multi-comptes

  • Corrélation des détections entre les VPC, les régions et les identités

  • Unifier les résultats natifs d'AWS avec les signaux de réseau et d'identité pour une vue unique

Accélérer l'efficacité du SOC

  • Les enquêtes sont 50 % plus rapides grâce aux métadonnées riches, à l'attribution des entités et au triage piloté par l'IA.

  • Identifier 52% de menaces potentielles en plus

POURQUOI VECTRA AI

Trouver les attaques que les outils natifs d'AWS ne peuvent pas détecter 

plateforme Vectra AI plateforme et met en corrélation les comportements au niveau cloud, du réseau et des identités afin de bloquer les menaces avant qu'elles ne se propagent.

Le moteur d'ingestion de données en temps réel de Vectra AI

  • Surveillance quotidienne de 13,3 millions d'adresses IP

  • Traite 10 milliards de sessions par heure

  • Traite 9,4 trillions de bits par seconde

Le moteur d'ingestion de données en temps réel de Vectra AI
Approche moderne de la détection et réponse aux incidents

Cette approche moderne de la détection et réponse aux incidents:

  • Couvre > 90 % des techniques MITRE ATT&CK

  • Fait de Vectra AI le fournisseur MITRE D3FEND le plus référencé

Défendre les environnements modernes cloud

Grâce aux détections pilotées par l'IA dans le cloud, le réseau et l'identité, vous bénéficiez d'une visibilité totale et d'investigations plus rapides, sans complexité supplémentaire.

Distinctions notables

Découvrez pourquoi 2 000 équipes de sécurité ont choisi d'intégrer laplateforme Vectra AI plateforme contrer les attaques

Voir ce que disent les clients

FireEye

"En l'espace de quelques jours seulement, nos clients sont en mesure d'améliorer la visibilité et l'efficacité de la détection et de réduire les délais de réponse aux incidents.

Henrik Smit
Directeur, CyberOps, KPMG
Lire la suite
FireEye

"Vectra AI améliore considérablement notre posture de sécurité, en particulier dans nos environnements AWS et cloud , où sa facilité de configuration et ses détections curatives nous permettent de traiter les menaces dès le jour zéro."

RSSI
Entreprise de produits de luxe
FireEye

"Nous sommes une boutique AWS... Le côté aveugle que nous avions avant Vectra était le mouvement latéral au sein de l'organisation".

Mirza Baig
Responsable de la sécurité informatique, SÉFM
Lire la suite
Foire aux questions

Ce que l'on peut attendre de Vectra AI et d'AWS

Qu'apporte Vectra AI aux services de sécurité AWS ?

Cela remplace-t-il la sécurité native d'AWS ?

Cela ajoutera-t-il de la complexité à mon environnement AWS ?

Quels sont les environnements couverts ?

VECTRA AI et ZSCALER

Obtenir une visibilité de bout en bout - nord-sud et est-ouest

Arrêter les attaques sur les canaux cryptés, l'accès privé et les environnements hybrides

Leader du MagicQuadrant™ 2026de Gartner® pour la NDR

39

Brevets d'IA

150+

Modèles d'IA

12

Références MITRE

FireEye
+
Vectra
VUE D'ENSEMBLE

Pourquoi intégrer Zscaler à Vectra AI

Zscaler Internet Access (ZIA) et Zscaler Private Access (ZPA) fournissent l'architecture SASE indispensable dont vous avez besoin pour sécuriser le travail à distance et hybride. Mais les attaquants trouvent toujours des failles. Et ils les exploitent pour contourner les contrôles de prévention, restant ainsi invisibles pour le SASE seul.

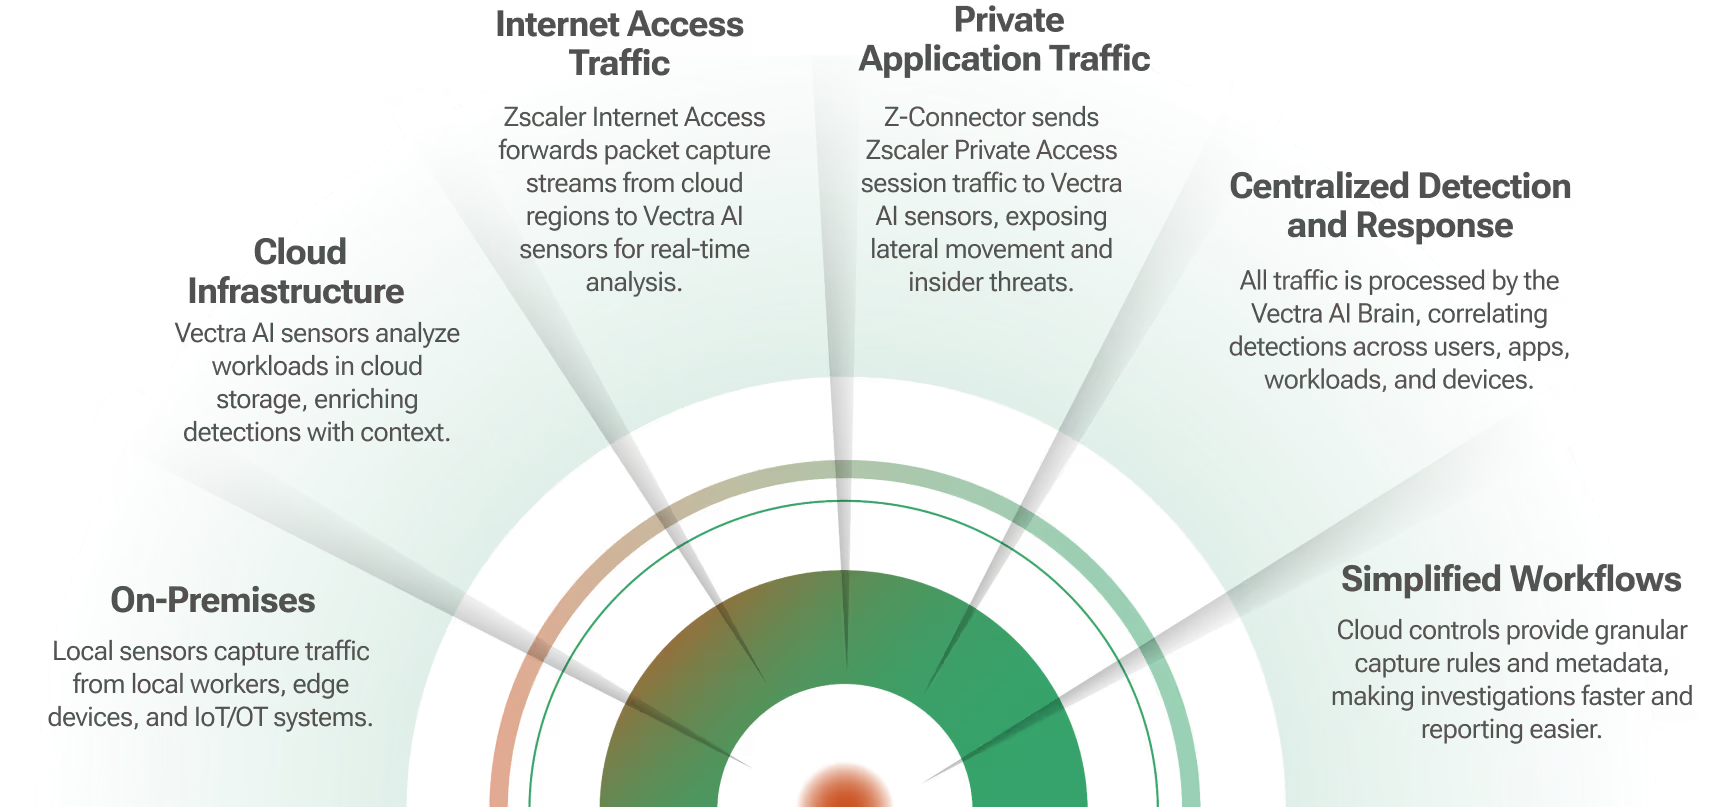
plateforme Vectra AI plateforme le trafic Zscaler pour détecter les comportements cachés des attaquants sur Internet, les accès privés, cloud et l'IoT/OT. Il en résulte une visibilité complète et des enquêtes plus rapides, sans complexité supplémentaire.

Éliminer les angles morts sur l'ensemble de votre réseau moderne
Pourquoi Zscaler et Vectra ?
CAPACITÉS

Comment Vectra AI et Zscaler offrent une vision holistique du trafic réseau

Ensemble, Vectra AI et Zscaler comblent le fossé entre la détection et la protection pour une couverture complète des environnements SASE.

Révéler les nouvelles attaques

Détecter les tentatives d'évasion C2 et d'exfiltration qui échappent aux contrôles de prévention.

  • Passer 37% de temps en moins à identifier de nouveaux cas d'utilisation des attaques

  • Identifier 52% de menaces potentielles en plus

Voir à travers les utilisateurs, les applications et les appareils

Corréler les détections dans le cloud, sur site, à distance et le trafic IoT/OT pour une visibilité complète.

  • Unifier la visibilité des environnements hybrides en une seule solution centralisée

  • Augmenter de 40 % l'efficacité de l'équipe de sécurité

Accélérer les enquêtes

Enrichir la télémétrie Zscaler avec un contexte piloté par l'IA, rationaliser le triage SOC et la chasse aux menaces.

  • Réduire le temps de triage de 60 % grâce à un contexte piloté par l'IA

  • Réduire de 50 % les tâches manuelles d'investigation

POURQUOI VECTRA AI

Trouver les attaques que les autres ne peuvent pas faire

Les solutions traditionnelles empêchent et contrôlent l'accès, mais les pirates informatiques les plus chevronnés parviennent toujours à s'introduire dans les systèmes. Laplateforme Vectra AI plateforme et bloque les attaques cachées à mesure qu'elles progressent du réseau vers les identités, puis vers cloud.

Le moteur d'ingestion de données en temps réel de Vectra AI

  • Surveillance quotidienne de 13,3 millions d'adresses IP

  • Traite 10 milliards de sessions par heure

  • Traite 9,4 trillions de bits par seconde

Le moteur d'ingestion de données en temps réel de Vectra AI
Approche moderne de la détection et réponse aux incidents

Cette approche moderne de la détection et réponse aux incidents:

  • Couvre > 90 % des techniques MITRE ATT&CK

  • Fait de Vectra AI le fournisseur MITRE D3FEND le plus référencé

Pour combler les lacunes en matière de sécurité dans votre réseau moderne

Corréler les signaux à travers la SASE, le cloud, l'identité et l'IoT pour exposer les attaques hybrides multi-vecteurs avant qu'elles ne se propagent.

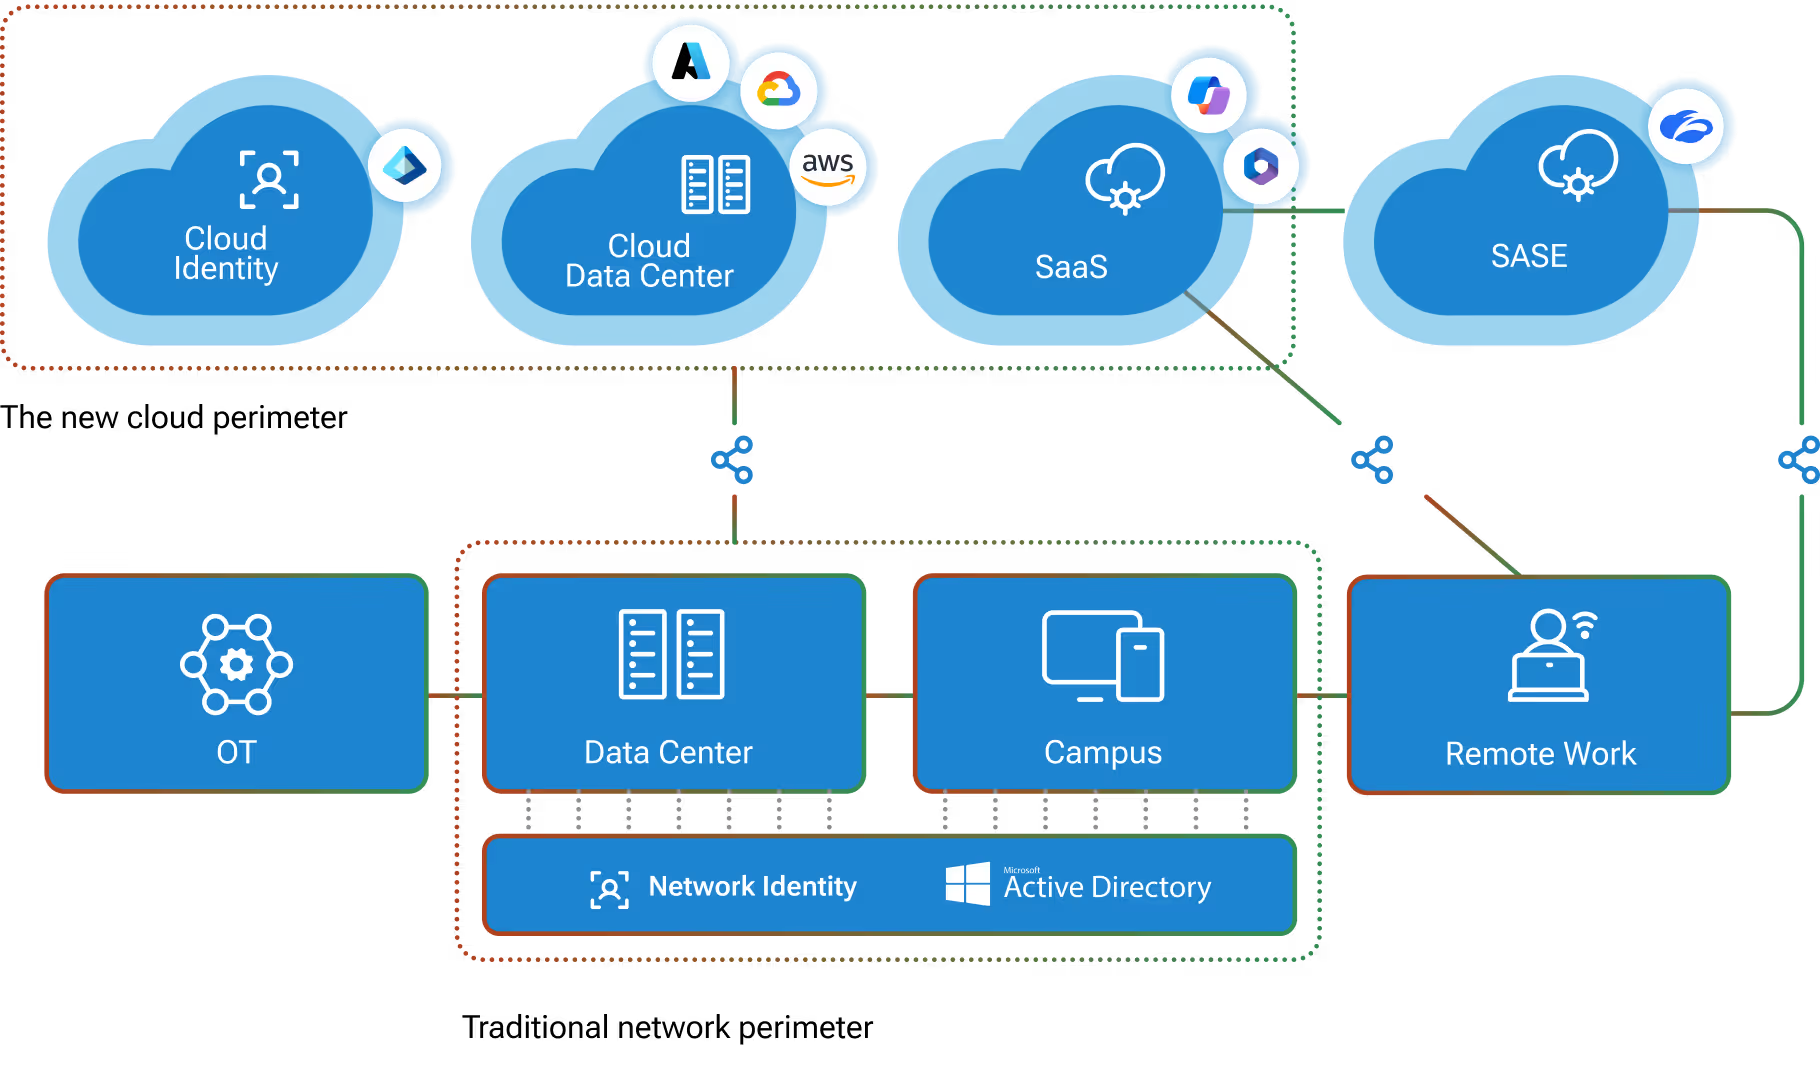
Schéma illustrant le flux entre les clouds Cloud , Cloud Center, SaaS et SASE, d'une part, et les blocs OT, Data Center, Campus et Remote Work, d'autre part, reliés à Network Identity et Active Directory.
Distinctions notables

Découvrez pourquoi 2 000 équipes de sécurité ont choisi d'intégrer laplateforme Vectra AI plateforme contrer les attaques

Voir ce que disent les clients

FireEye

"En l'espace de quelques jours seulement, nos clients sont en mesure d'améliorer la visibilité et l'efficacité de la détection et de réduire les délais de réponse aux incidents.

Henrik Smit
Directeur, CyberOps, KPMG
Lire la suite
FireEye

"Vectra AI capture des métadonnées à grande échelle à partir de tout le trafic réseau et les enrichit avec de nombreuses informations de sécurité utiles. Le fait d'obtenir le contexte dès le départ nous permet de savoir où et quoi investiguer."

Eric Weakland
Directeur de la sécurité de l'information, American University
Lire la suite
FireEye

« Laplateforme Vectra AI plateforme des fonctionnalités innovantes en matière d'intelligence artificielle et d'apprentissage automatique, renforçant ainsi considérablement notre capacité à détecter les cyberattaques et à y répondre. »

Andrea Licciardi
Responsable cybersécurité, MAIRE
FireEye

"L'intégration de Zscaler et de Vectra AI nous donne la possibilité d'analyser, de détecter et de répondre aux menaces avec précision, qu'il s'agisse d'identifier les mouvements est-ouest au sein de notre environnement ou d'atténuer les anomalies du réseau crypté en temps réel. "

John Opala
Vice-président et RSSI, HanesBrands Inc
Lire la suite
Foire aux questions

Que peut-on attendre de Vectra AI et de Zscaler ?

Comment Vectra AI renforce-t-il l'application du principe de Zero Trust ?

Quels types de détections l'intégration permet-elle ?

La solution ajoute-t-elle de la complexité aux déploiements Zscaler existants ?

Quels sont les environnements couverts ?