Les entreprises ont besoin d'une plus grande visibilité sur les menaces et sur les appareils et comptes utilisés dans les attaques dont elles font l'objet. Les équipes de sécurité sont surchargées d'alertes, ce qui augmente le risque de lassitude et permet aux attaquants d'être actifs au sein du réseau de l'entreprise.
L'ampleur et la sophistication des menaces réseau ne cessant d'augmenter, les entreprises ont besoin d'une plus grande visibilité sur les menaces et sur les appareils et comptes utilisés dans les attaques dont elles font l'objet. Une approche moderne de la sécurité doit s'appuyer sur des renseignements automatisés et exploitables afin de réduire la charge de travail du centre d'opérations de sécurité (SOC) et de diminuer le temps pendant lequel un attaquant est autorisé à être actif sur le réseau d'une entreprise.
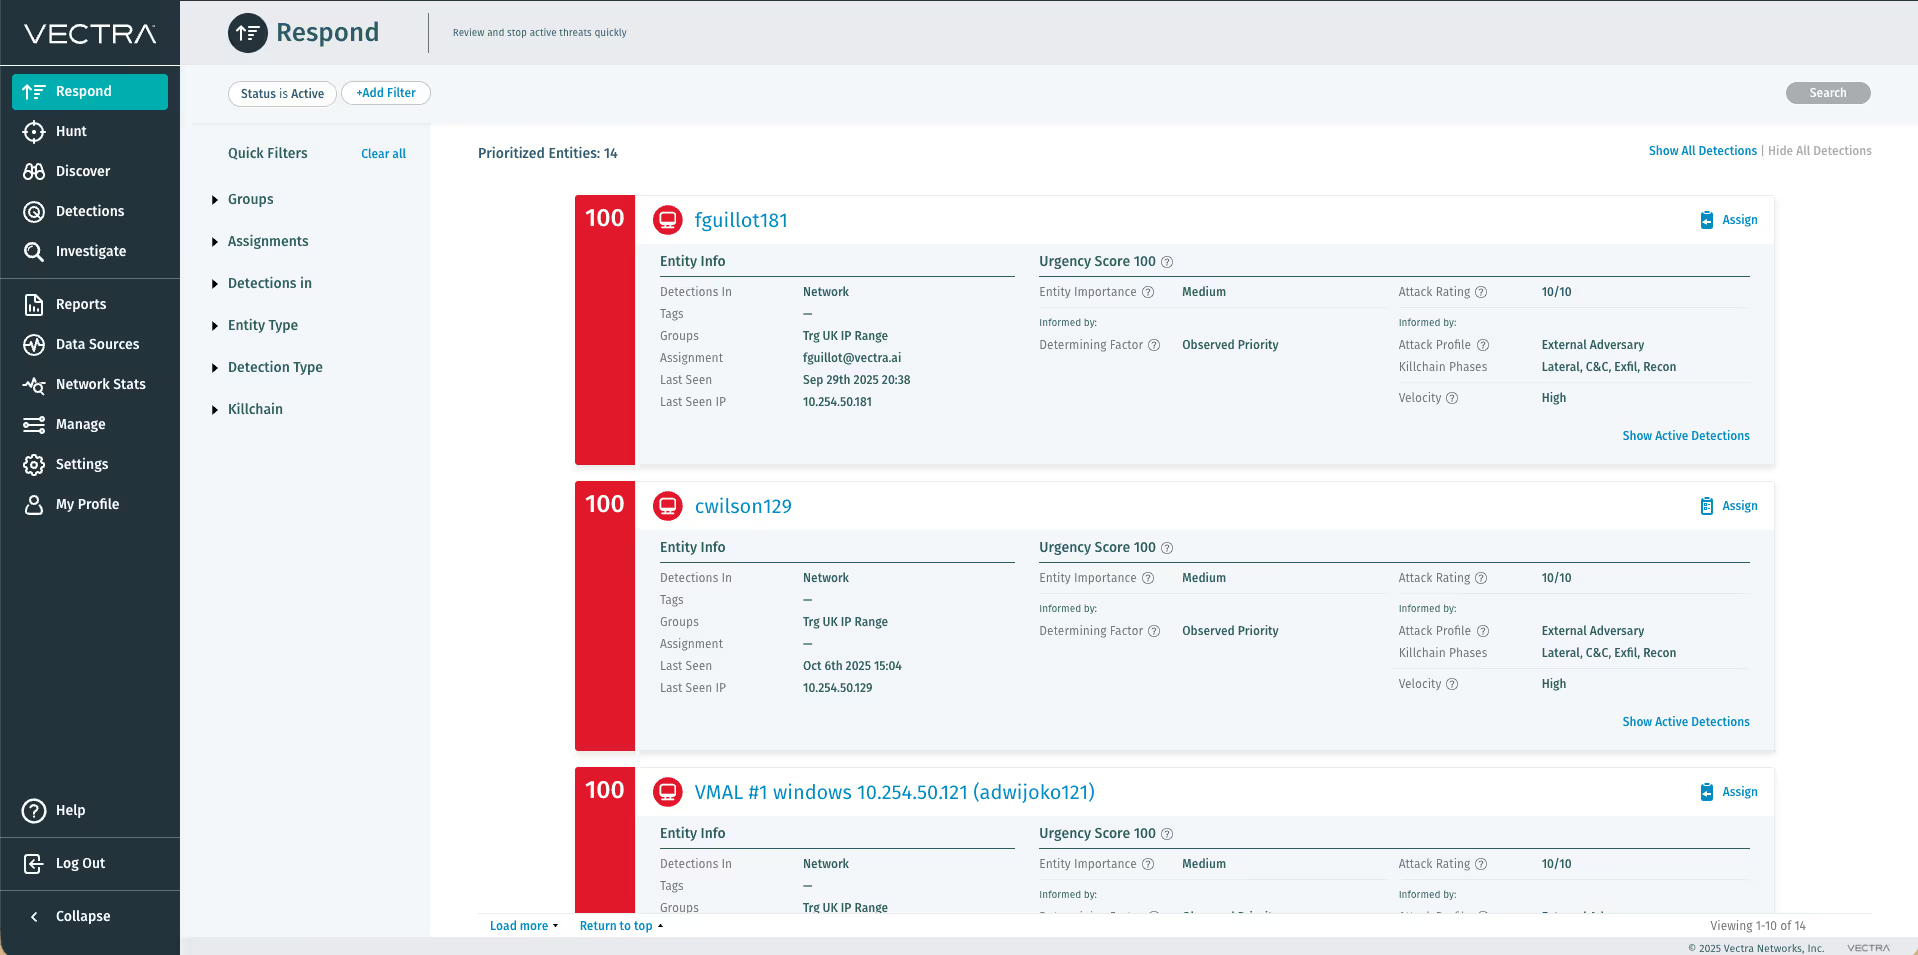
Vectra AI Il établit des corrélations entre les menaces, hiérarchise les hôtes en fonction du risque et fournit un contexte détaillé pour faciliter la réponse. Vectra AI associe automatiquement tous les comportements malveillants à l'hôte du réseau physique, même en cas de changement d'adresse IP, et attribue à l'hôte un score correspondant à son niveau de risque global.
Dès que la plateforme « Vectra AI » identifie un appareil infecté, son adresse IP et le niveau de certitude quant à la menace sont transmis à Swimlane via une architecture « API-first », qui centralise les informations provenant de la plateforme « Vectra AI » et d’autres systèmes.
Swimlane déclenche ensuite des workflows de réponse automatisés vers d’autres outils de sécurité afin d’alerter les utilisateurs, de segmenter ou de mettre en quarantaine de manière dynamique le périphérique infecté, de bloquer la communication avec un serveur C&C ou d’empêcher l’exfiltration de données, et ce, sur tous les types de périphériques et à tous les niveaux du réseau. L’intégration entre Vectra AI et Swimlane permet, au final, de réduire la charge de travail des analystes de sécurité et le risque de « fatigue des alertes ».
Grâce à cette solution conjointe, Vectra AI et Swimlane ont mis au point un nouveau type de défense, qui remplace les processus manuels de gestion des incidents par une détection et une prise de décision à la vitesse des machines.
En associant la science des données et l'apprentissage automatique, « Vectra AI » assure une détection des menaces au sein même du réseau, constituant ainsi un nouveau niveau de défense au sein de l'infrastructure de sécurité actuelle.
Grâce à des outils sophistiqués d'automatisation et de réponse intégrés de manière transparente dans l'écosystème de sécurité, Swimlane permet une réponse automatisée instantanée pour mettre en quarantaine un appareil infecté et arrêter la communication avec un serveur C&C, fournissant ainsi une base qui protège contre le plus large spectre de menaces.
La plateforme « Vectra AI » constitue le moyen le plus rapide et le plus efficace de détecter les cyberattaques et d’y répondre, en réduisant de 34 fois la charge de travail liée aux opérations de sécurité. Les analystes en sécurité utilisent la plateforme « Vectra AI » pour mener des opérations de recherche d’attaques en temps réel, en analysant des métadonnées riches issues du trafic réseau, des journaux pertinents et des événements d’ cloud , afin de détecter les comportements des attaquants au sein de l’ensemble des charges de travail de l’ cloud et du centre de données, ainsi que sur les appareils des utilisateurs et les appareils IoT.
Vectra AI Il établit des corrélations entre les menaces, hiérarchise les hôtes en fonction du risque et fournit un contexte détaillé pour faciliter la réponse. Vectra AI s'intègre aux solutions de détection et de réponse aux menaces de type « endpoint », au contrôle d'accès au réseau (NAC) et aux pare-feu afin d'automatiser le confinement, et offre un point de départ clair pour les recherches au sein des outils SIEM et d'analyse forensic.
Swimlane est à l'avant-garde du marché croissant des solutions d'automatisation, d'orchestration et de réponse en matière de sécurité (SOAR). Elle fournit des solutions de sécurité évolutives et flexibles aux organisations qui luttent contre la fatigue des alertes, la prolifération des fournisseurs et les pénuries chroniques de personnel.
La solution de Swimlane aide les entreprises à répondre à tous leurs besoins en matière d’opérations de sécurité, notamment en hiérarchisant les alertes, en orchestrant les outils et en automatisant la correction des menaces, tout en assurant une protection contre les cyberattaques et en réduisant les risques opérationnels. Ensemble, « Vectra AI » et Swimlane fournissent des informations automatisées et exploitables qui allègent la charge de travail du SOC et réduisent la durée pendant laquelle les attaquants restent actifs au sein du réseau.

avec détection alimentée par l'IA pour le cloud hybride
Leader du MagicQuadrant™ 2026de Gartner® pour la NDR
39
Brevets d'IA
150+
Modèles d'IA
12
Références MITRE

Les services AWS protègent les configurations, contrôlent les accès et surveillent les activités. Mais les attaquants avancés savent comment exploiter les angles morts de la post-authentification. Et ils les utilisent pour compromettre les rôles IAM, passer latéralement d'un compte à l'autre et exfiltrer des données.
VectraVectra AI vous équipe de la seule solution de détection et de réponse cloud pilotée par l'IA et conçue spécialement pour AWS. Elle fonctionne en mode natif sur AWS et s'intègre de manière transparente avec des services tels qu'Amazon GuardDuty, AWS CloudTrail, AWS Security Lake et AWS Bedrock. Vous pouvez ainsi stopper les attaques hybrides et cloud avancées avant qu'elles ne s'aggravent.

Ensemble, Vectra AI et AWS comblent le fossé de la post-authentification.
Détecter les abus d'IAM, les mouvements latéraux et l'exfiltration de données après l'authentification
Repérer les comportements furtifs des attaquants qui se fondent dans l'activité normale d'AWS
Corrélation des détections entre les VPC, les régions et les identités
Unifier les résultats natifs d'AWS avec les signaux de réseau et d'identité pour une vue unique
Les enquêtes sont 50 % plus rapides grâce aux métadonnées riches, à l'attribution des entités et au triage piloté par l'IA.
Identifier 52% de menaces potentielles en plus
plateforme Vectra AI plateforme et met en corrélation les comportements au niveau cloud, du réseau et des identités afin de bloquer les menaces avant qu'elles ne se propagent.
Surveillance quotidienne de 13,3 millions d'adresses IP
Traite 10 milliards de sessions par heure
Traite 9,4 trillions de bits par seconde


Couvre > 90 % des techniques MITRE ATT&CK
Fait de Vectra AI le fournisseur MITRE D3FEND le plus référencé
Grâce aux détections pilotées par l'IA dans le cloud, le réseau et l'identité, vous bénéficiez d'une visibilité totale et d'investigations plus rapides, sans complexité supplémentaire.


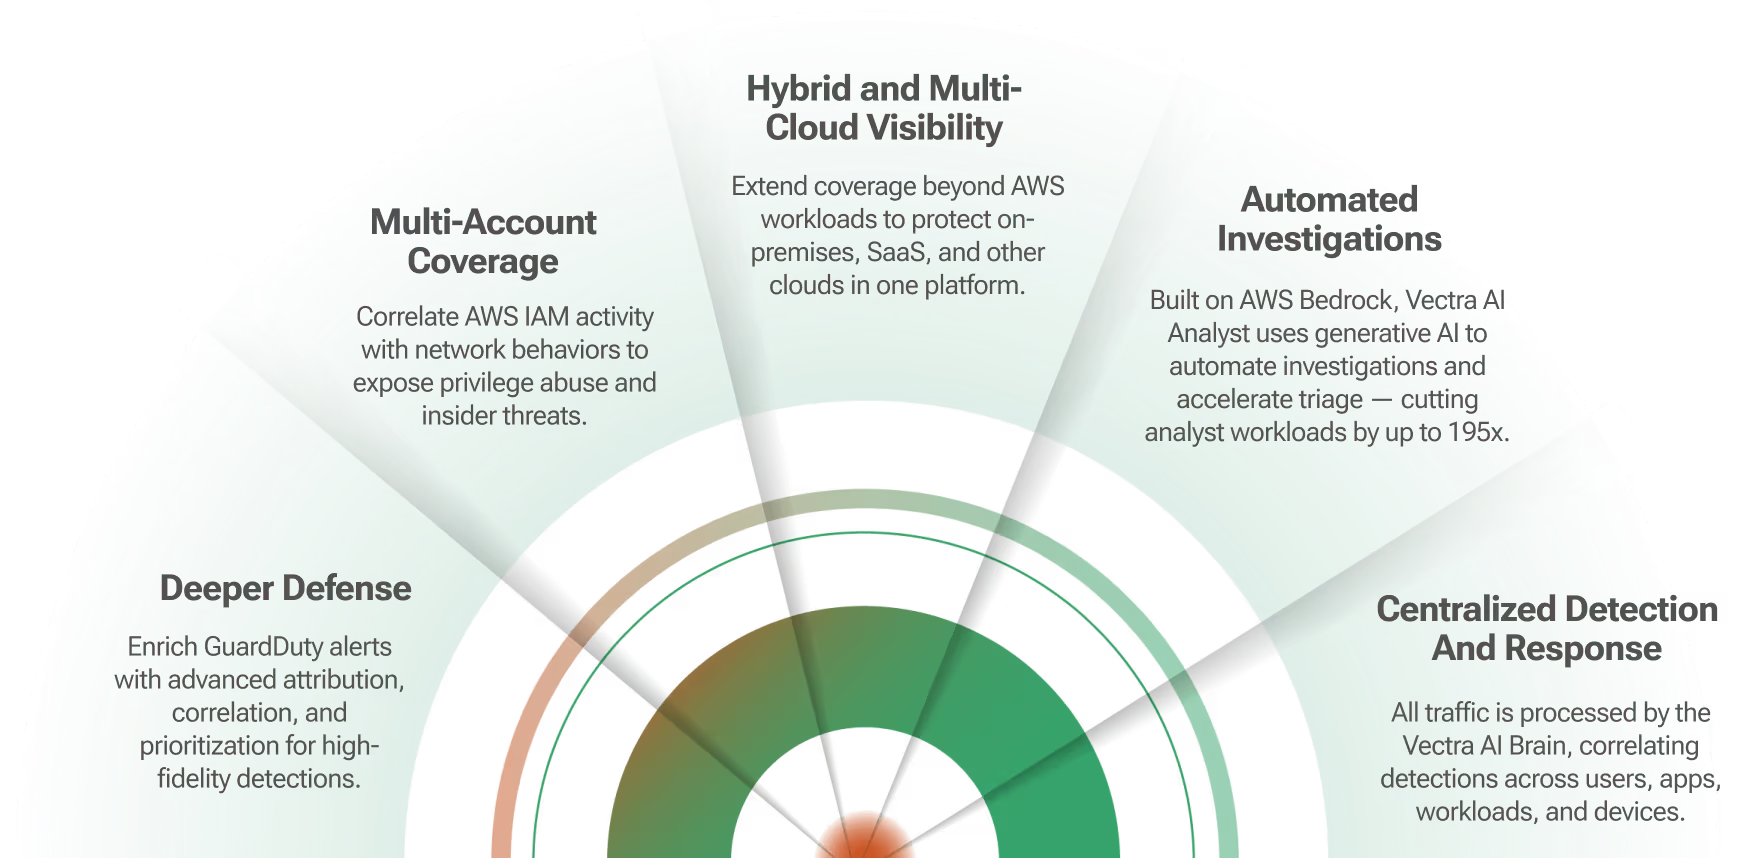
Vectra AI détecte les comportements des attaquants qui se produisent après l'authentification, en enrichissant les résultats d'AWS avec le contexte de l'activité du réseau et de l'identité.
Vectra AI complète les services AWS en détectant les comportements d'attaquants actifs que les outils natifs seuls peuvent manquer.
Vectra AI s'intègre de manière transparente à des services tels qu'Amazon GuardDuty, AWS CloudTrail, AWS Security Lake et AWS Bedrock pour offrir une couverture, une clarté et un contrôle contre les attaques avancées du cloud , le tout sans ajouter de surcharge opérationnelle.
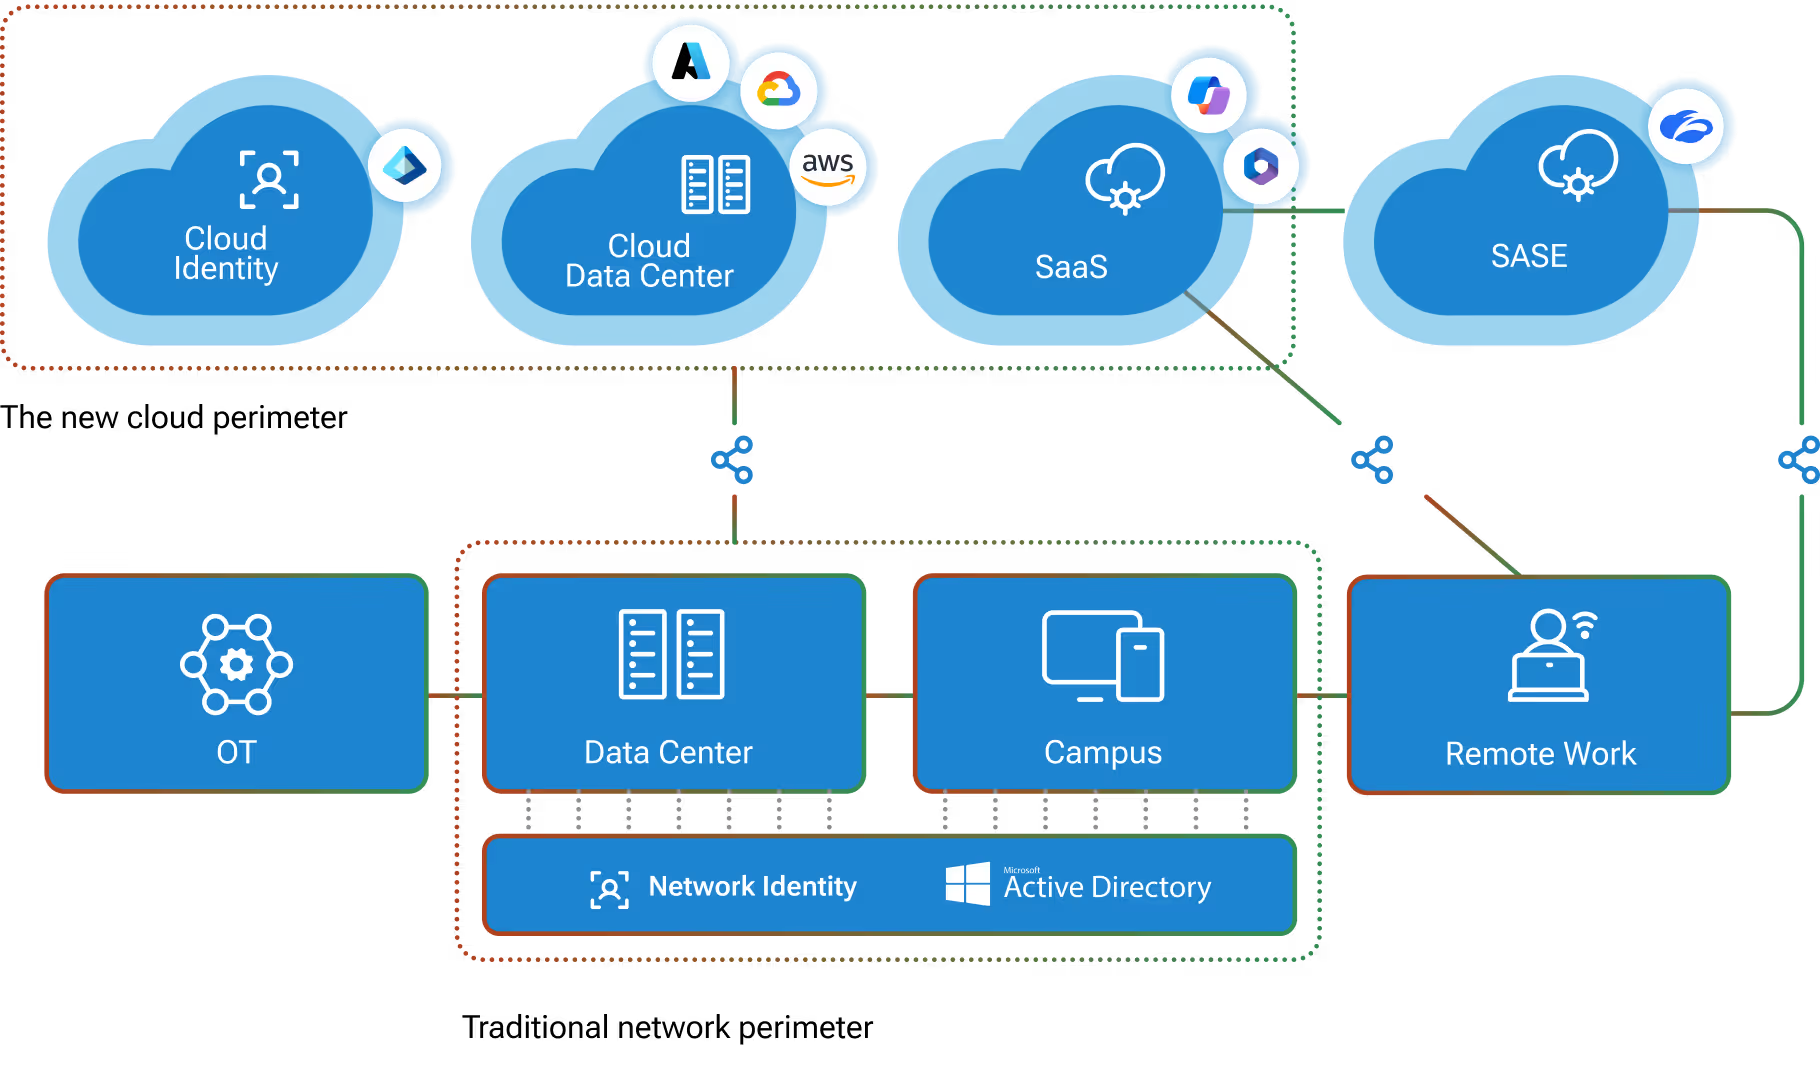
Vectra AI étend la détection aux charges de travail AWS, à l'IAM, au SaaS, à l'infrastructure sur site et au cloud hybride pour une visibilité unifiée. Pour en savoir plus sur nos intégrations AWS : https://support.vectra.ai/vectra/knowledge

Arrêter les attaques sur les canaux cryptés, l'accès privé et les environnements hybrides
Leader du MagicQuadrant™ 2026de Gartner® pour la NDR
39
Brevets d'IA
150+
Modèles d'IA
12
Références MITRE

Zscaler Internet Access (ZIA) et Zscaler Private Access (ZPA) fournissent l'architecture SASE indispensable dont vous avez besoin pour sécuriser le travail à distance et hybride. Mais les attaquants trouvent toujours des failles. Et ils les exploitent pour contourner les contrôles de prévention, restant ainsi invisibles pour le SASE seul.
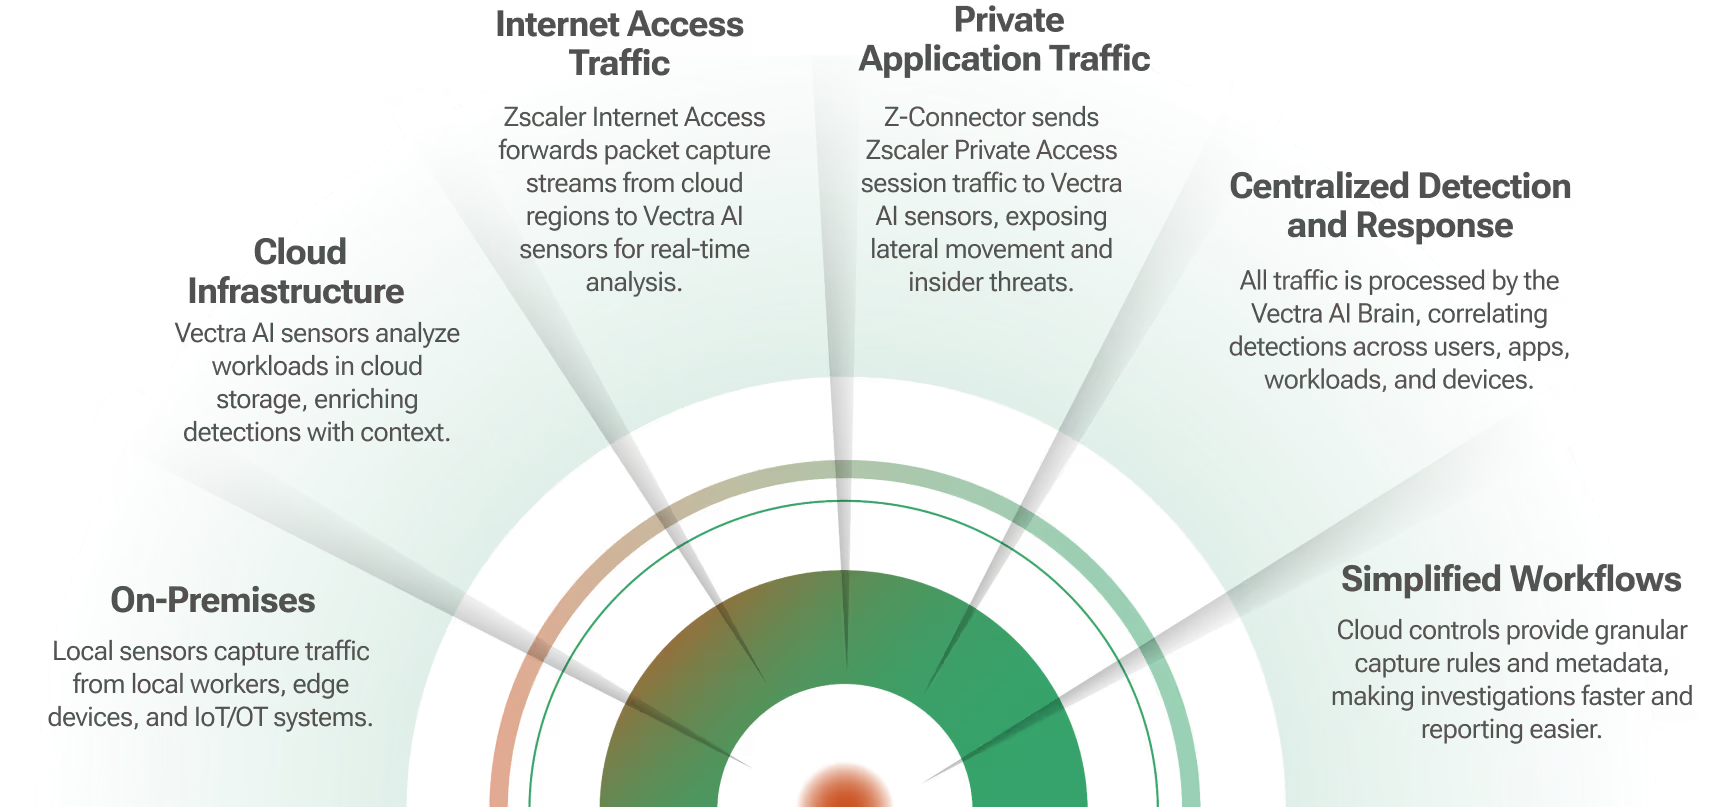
plateforme Vectra AI plateforme le trafic Zscaler pour détecter les comportements cachés des attaquants sur Internet, les accès privés, cloud et l'IoT/OT. Il en résulte une visibilité complète et des enquêtes plus rapides, sans complexité supplémentaire.

Ensemble, Vectra AI et Zscaler comblent le fossé entre la détection et la protection pour une couverture complète des environnements SASE.
Détecter les tentatives d'évasion C2 et d'exfiltration qui échappent aux contrôles de prévention.
Passer 37% de temps en moins à identifier de nouveaux cas d'utilisation des attaques
Identifier 52% de menaces potentielles en plus
Corréler les détections dans le cloud, sur site, à distance et le trafic IoT/OT pour une visibilité complète.
Unifier la visibilité des environnements hybrides en une seule solution centralisée
Augmenter de 40 % l'efficacité de l'équipe de sécurité
Enrichir la télémétrie Zscaler avec un contexte piloté par l'IA, rationaliser le triage SOC et la chasse aux menaces.
Réduire le temps de triage de 60 % grâce à un contexte piloté par l'IA
Réduire de 50 % les tâches manuelles d'investigation
Les solutions traditionnelles empêchent et contrôlent l'accès, mais les pirates informatiques les plus chevronnés parviennent toujours à s'introduire dans les systèmes. Laplateforme Vectra AI plateforme et bloque les attaques cachées à mesure qu'elles progressent du réseau vers les identités, puis vers cloud.
Surveillance quotidienne de 13,3 millions d'adresses IP
Traite 10 milliards de sessions par heure
Traite 9,4 trillions de bits par seconde


Couvre > 90 % des techniques MITRE ATT&CK
Fait de Vectra AI le fournisseur MITRE D3FEND le plus référencé
Corréler les signaux à travers la SASE, le cloud, l'identité et l'IoT pour exposer les attaques hybrides multi-vecteurs avant qu'elles ne se propagent.


En ingérant le trafic de Zscaler Internet Access (ZIA) et Zscaler Private Access (ZPA), Vectra AI permet de détecter les comportements cachés des attaquants sur l'ensemble des utilisateurs, des charges de travail et des périphériques. Les équipes SOC disposent ainsi de la visibilité nécessaire pour appliquer en toute confiance les politiques de zero trust .
L'intégrationplateforme Vectra AI plateforme ZIA et ZPA permet à votre équipe de sécurité d'identifier les tentatives furtives de commande et de contrôle, de déplacement latéral, de reconnaissance et d'exfiltration de données que les solutions traditionnelles et les contrôles NGFW laissent souvent passer.
Non. L'intégration exploite les flux de trafic ZIA et ZPA existants, enrichissant la télémétrie avec une détection pilotée par l'IA pour simplifier, et non alourdir, les flux de travail SOC.
L'intégration couvre les environnements cloud, sur site, de travail à distance et IoT/OT, garantissant une visibilité de bout en bout sur la surface d'attaque de l'entreprise.