


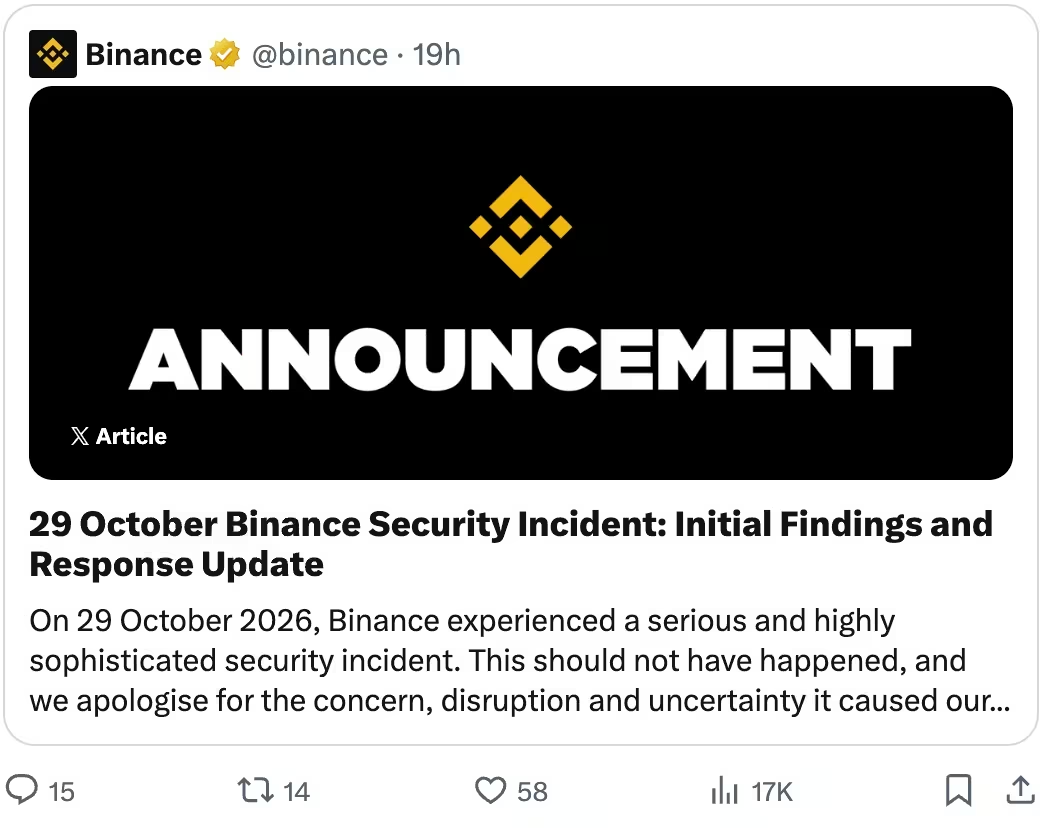
Le 29 octobre 2026, des pirates ont dérobé environ 6,34 milliards de dollars dans les portefeuilles de trading connectés à Internet (« hot wallets ») de Binance en moins de quatre heures. Le FBI attribue ce vol à TraderTraitor, une cellule de hackers nord-coréenne. Selon les informations communiquées par Binance le 3 novembre, environ 2,85 milliards de dollars ont été gelés.
Ce mécanisme de détournement de fonds est propre au secteur des cryptomonnaies, et la plupart des responsables de la sécurité en entreprise n’y seront jamais confrontés. Mais les mois de préparation qui ont permis sa mise en œuvre lui ont donné l’apparence d’une intrusion classique dans une entreprise : ingénierie sociale, poste de travail d’un développeur compromis, identifiants volés et déplacement latéral (passage d’un système à l’autre) au-delà des frontières entre équipes, sans qu’aucune équipe de sécurité n’ait pu avoir une vue d’ensemble de la chaîne d’événements.
C'est un faux entretien d'embauche qui a permis de mettre un premier pied dans le milieu
La campagne a débuté au plus tard en juin 2026, avec le téléchargement d’un logiciel altéré sur l’ordinateur d’un ingénieur DevOps de l’équipe Wallet. Binance l’a détecté, a remplacé l’appareil et a renouvelé les identifiants. L’attaquant avait déjà cartographié l’équipe chargée de l’infrastructure des portefeuilles, et ces informations ont survécu aux mesures correctives.
En septembre, un autre ingénieur en informatique a été contacté via une plateforme d’emploi légitime . L’attaquant a mis en place un processus d’entretien en deux étapes. La première étape consistait en un appel vidéo en direct au cours duquel le recruteur a partagé des photos personnelles afin d’instaurer un climat de confiance. Vers la fin de la deuxième étape, l’ingénieur a reçu pour consigne de télécharger un « exercice » de programmation. Le dépôt de code remplaçait un outil de développement légitime par un fichier binaire malveillant. Binance confirme que celui-ci « n’avait pas été détecté par les outils de protection de sécurité d’ endpoint à ce moment-là ».
En bref, tout semblait normal :
- Un développeur a téléchargé un exercice de programmation issu d'un entretien d'embauche.
- Le fichier binaire se trouvait à l'emplacement où se trouvait auparavant l'outil légitime.
- Le logiciel de sécurité installé sur l'ordinateur de l'ingénieur ne disposait d'aucun élément de comparaison.
L'outil d'IA servait de trait d'union entre les équipes
C'est ce détail qui fait d'un vol de cryptomonnaies un sujet d'actualité économique.
Le 20 octobre, neuf jours avant le vol, le pirate a utilisé l'ordinateur compromis de l'ingénieur et un outil d'IA interne pour entrer en contact avec deux autres ingénieurs de l'équipe chargée du portefeuille. La déclaration de Binance confirme que le pirate « a exploité l'ordinateur compromis de l'ingénieur B et a utilisé un outil d'IA interne pour prendre le contrôle » des ingénieurs A et C. L'outil n'est pas nommé.
L'attaquant était déjà authentifié en tant qu'ingénieur dont le compte avait été piraté ; son utilisation de l'outil semblait donc tout à fait normale. Personne n'a exploité l'outil d'IA. Celui-ci a permis de mettre en relation des personnes de différents rôles, ce qui est exactement la fonction pour laquelle il avait été conçu, et c'est ce qui en a fait un canal de communication entre les équipes que personne ne surveillait de manière globale.
C'est par ce biais que le pirate a mis la main sur un jeton d'autorisation permettant de déployer des conteneurs sur la machine d'un ingénieur. Le 29 octobre, il s'en est servi pour déployer un conteneur malveillant qui a réussi à accéder au service interne de signature des portefeuilles de Binance. À partir de là, le pirate a lancé des transactions non autorisées en utilisant des identifiants valides via le processus normal de signature.
Trois maillons manquants dans une chaîne
La faille de sécurité de Binance met en évidence ces trois lacunes en matière de détection :
- Faille n° 1, tout semble normal : Le fichier binaire malveillant a remplacé un outil légitime, l’ zero-day e a contourné le logiciel de sécurité et l’attaquant a effacé toute trace de l’intrusion.
- Lacune n° 2 : l'authentification aboutit: Le service de signature a traité les requêtes de l'attaquant car elles sont arrivées par la voie normale avec des identifiants valides.
- Lacune n° 3, le parcours n’est pas visible : L’attaquant est passé du poste de travail d’un ingénieur logiciel à un outil d’IA interne, puis aux identifiants Wallet DevOps, à la machine d’un autre ingénieur, à une plateforme de conteneurs, et enfin au service de signature. Cinq sauts à travers quatre frontières fonctionnelles. Chacun d’entre eux est apparu dans un journal différent.
Les outils d'IA internes constituent des limites de confiance que personne ne surveille
Les fuites de données et la manipulation des données saisies retiennent généralement toute l'attention lorsque les organisations adoptent des outils d'IA en interne. La faille de sécurité de Binance met en évidence un troisième aspect : l'outil lui-même devient un pont entre les équipes, et une identité compromise d'un côté peut passer de l'autre sans déclencher d'alerte de périmètre, car il n'y a pas de périmètre.
Le service de signature fonctionnait. Le logiciel de sécurité fonctionnait jusqu’à ce qu’il soit confronté à une « zero-day », ce qui est le propre des vulnérabilités « zero-day ». La rotation des identifiants en juin était la bonne décision. Aucun de ces contrôles n’a failli ; ils n’ont simplement jamais communiqué entre eux. L’outil d’IA se trouvait au milieu, traité comme une application plutôt que comme une frontière de confiance.
Ce qui permet de combler le fossé : considérer conjointement le comportement identitaire et le comportement en réseau
Imaginons ce qu’aurait pu observer, le 20 octobre, une équipe de sécurité surveillant à la fois le trafic réseau et l’activité liée aux identités. Un outil d’IA interne commence à générer des schémas d’accès vers l’infrastructure de portefeuille qu’il n’avait jamais utilisée auparavant ; le compte d’un ingénieur logiciel commence à interagir avec des systèmes DevOps en dehors de son périmètre habituel… Un analyste du SOC examinant l’un ou l’autre de ces signaux isolément aurait probablement classé le ticket. Mis en corrélation, ces deux signaux indiquent qu’une identité compromise passe de l’environnement d’une équipe à celui d’une autre.
Vectra AIC'est précisément pour résoudre ce genre de problème que la solution « Attack Signal Intelligence » de a été conçue. Elle établit un lien entre les comportements liés aux identités et ceux liés au réseau, tant dans les environnements sur site que dans les environnements cloud , qu'il s'agisse d'identités humaines ou non humaines (comptes de service, jetons, identifiants d'application). Dans une chaîne comme celle de Binance, l'objectif est de mettre en évidence le chemin à cinq sauts sous la forme d'un seul événement avant que l'attaquant n'atteigne le service de signature, et non de générer cinq alertes distinctes après coup.
Pour une présentation détaillée des interactions entre ces trois lacunes en matière de détection, y compris une cartographie de la couverture pour la télémétrie relative à l'identité, au réseau et à l'cloud , consultez les chapitres 3 à 5 du livre blancintitulé « Mind Your Gaps in the Age of AI-Powered Attacks ».