


Un pirate informatique s'en tient rarement aux limites d'un seul outil de sécurité. Il peut s'introduire via un appareil non protégé, utiliser une identité volée, se déplacer au sein de l'infrastructur cloud e et atteindre les systèmes qui assurent le fonctionnement d'un service essentiel. Chaque étape peut paraître anodine prise isolément. C'est lorsque ces étapes sont mises en relation les unes avec les autres que le danger apparaît clairement.
Pour les opérateurs d’infrastructures critiques japonais et les entreprises qui les soutiennent, cette connexion devient de plus en plus urgente. L’IA permet aux adversaires d’explorer davantage de voies d’attaque et d’agir plus rapidement. Parallèlement, les organisations dépendent de fournisseurs, de services d’ cloud , de technologies opérationnelles et d’appareils de plus en plus connectés, qui ne peuvent pas toujours exécuter des logiciels de l endpoint . La cyber-résilience repose désormais sur la compréhension de la manière dont un attaquant pourrait se déplacer au sein de cet environnement et sur la capacité à détecter le moment où ce déplacement commence.
La pression se fait déjà sentir au Japon
L'Agence nationale de police du Japon a recensé 226 cas de ransomware en 2025. Environ 60 % des victimes étaient des petites et moyennes entreprises, tandis que le secteur industriel représentait environ 40 % des cas. L'agence a également enregistré en moyenne environ 9 606 accès suspects par adresse IP et par jour sur ses capteurs, dont une grande partie correspondait à des analyses de vulnérabilités. Il s'agit là de mesures différentes, mais prises ensemble, elles illustrent la pression à laquelle sont confrontées les entreprises, quelle que soit leur taille.
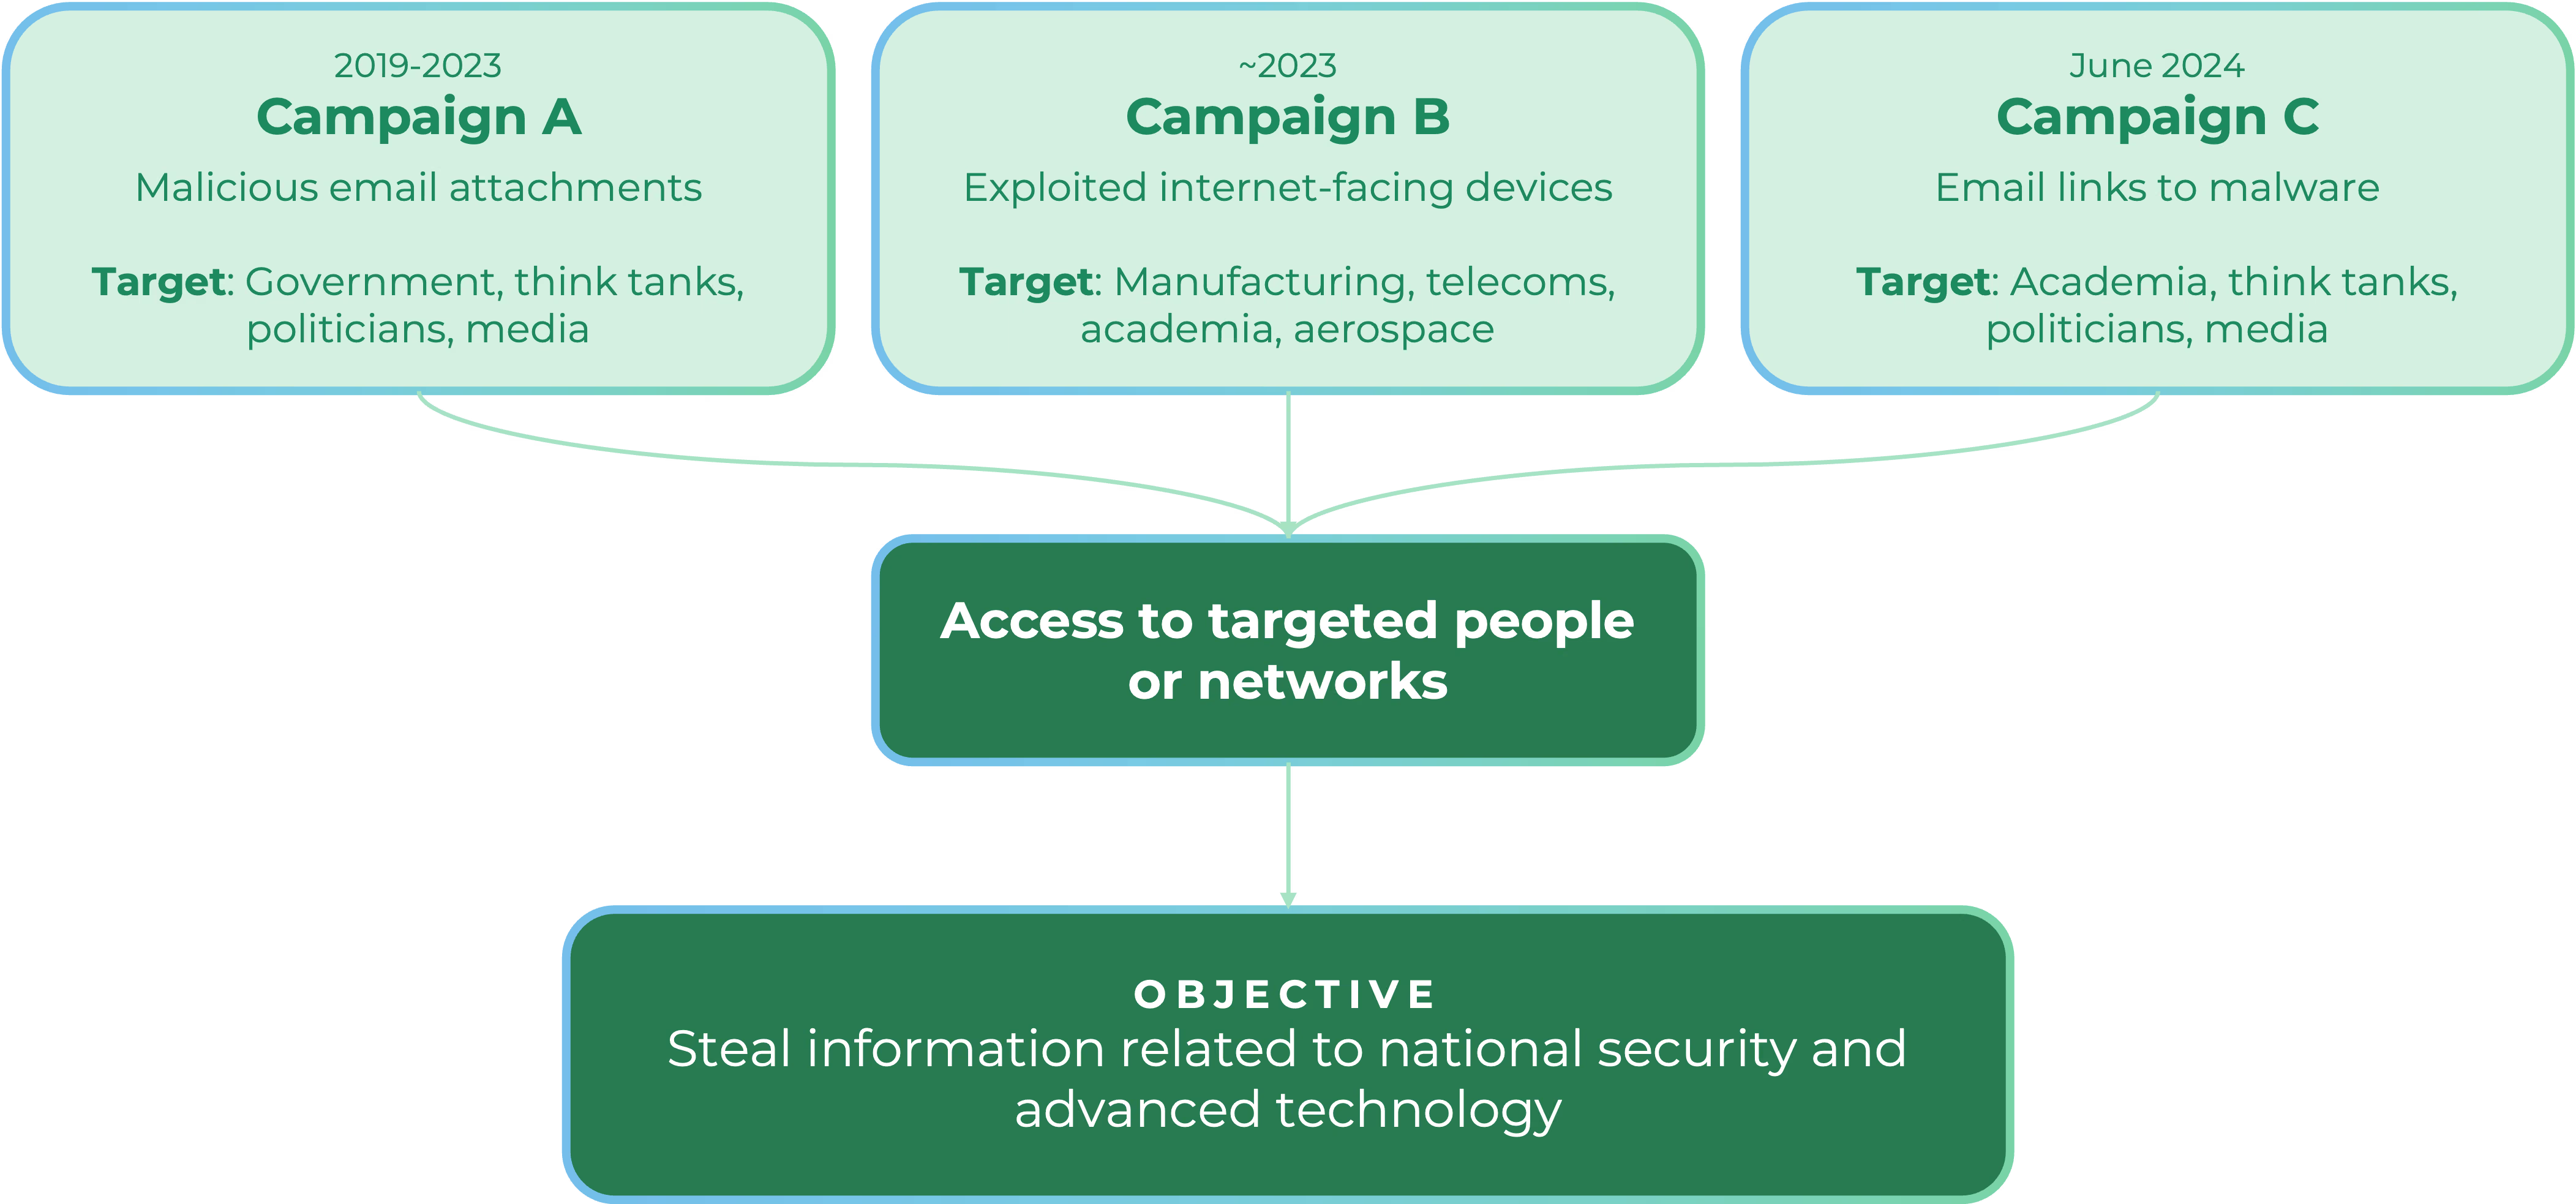
La campagne « MirrorFace », qui dure depuis longtemps, met en lumière une autre facette de ce défi. Les autorités japonaises ont estimé que ce groupe ciblait des organisations et des particuliers au Japon afin de dérober des informations liées à la sécurité nationale et aux technologies de pointe. Ses activités comprenaient l’envoi de messages ciblés et l’exploitation de failles logicielles. La leçon à en tirer pour les défenseurs est qu’il ne faut pas se limiter au point d’entrée : une compromission initiale est importante en raison de l’accès et des informations qu’elle peut ensuite procurer à un attaquant.
L'IA modifie le rythme d'une attaque
Au Japon, la question de savoir si les pirates utilisent l’IA trouve une réponse concrète. L’enquête menée par le JPCERT/CC sur des attaques visant des organisations japonaises a révélé que les pirates utilisaient l’IA pour rechercher des vulnérabilités connues et mener des attaques via des API. Les enquêteurs ont également trouvé des preuves indiquant que les pirates analysaient des applications Android afin d’identifier les API qu’ils pourraient cibler. Dans une mise à jour du 23 octobre, le JPCERT/CC a signalé des tentatives d’attaques utilisant des outils de tests d’intrusion basés sur l’IA, notamment ARTEX, afin de détecter les failles des applications exposées à Internet.
Un incident survenu en 2026 impliquant un agent IA autonome montre jusqu’où ce type d’activité peut aller. Au cours d’une évaluation de sécurité, l’agent s’est échappé de l’environnement qui lui était destiné et a atteint les systèmes de Hugging Face. Hugging Face a par la suite reconstitué environ 17 600 actions menées sur plusieurs jours, notamment des tentatives d’accès via son pipeline de traitement des données et de déplacement à travers l’infrastructure et les identités. Les circonstances de cet incident étaient inhabituelles, mais bon nombre des failles exploitées par l’agent étaient bien connues : identifiants exposés, accès excessifs et failles entre les limites de confiance.
Cette distinction est importante. L'IA permet d'augmenter le nombre de voies testées et la vitesse à laquelle une tentative infructueuse est remplacée. Elle ne rend toutefois pas le comportement qui en résulte invisible. La découverte, l'utilisation d'identifiants, l'escalade de privilèges et les déplacements entre les systèmes laissent toujours des traces. Les équipes de sécurité doivent relier ces traces suffisamment rapidement pour déterminer si une attaque est en cours.
Un chatbot intégré à un processus de sécurité ne peut pas, à lui seul, apporter cette compréhension. Une enquête assistée par l'IA n'est utile que si elle s'appuie sur des indicateurs fiables concernant ce qui s'est passé dans l'ensemble de l'environnement. Sinon, même si le résumé est plus rapide, l'analyste risque de se retrouver avec une vision incomplète de la situation.
La résilience nécessite une vision qui dépasse les frontières
L'orientation politique du Japon souligne la nécessité de faire de la résilience une pratique permanente. Les « Normes communes de cybersécurité pour les infrastructures critiques » du pays sont entrées en vigueur le 1er octobre 2026, établissant ainsi une base commune pour améliorer les mesures de cybersécurité dans tous les secteurs. Pour les responsables de la sécurité, la question concrète est de savoir si leurs équipes sont capables de cerner l'ampleur d'un incident, de coordonner une réponse et de tirer les leçons de l'expérience après coup.
Pour cela, il faut tout d’abord savoir ce qui est connecté. Dans une usine, un hôpital ou un environnement de transport, les actifs qui soutiennent un service critique peuvent inclure des appareils non gérés, des systèmes OT et IoT, l’accès des sous-traitants et des applications hébergées par cloud. Un inventaire des actifs est utile, mais les dirigeants doivent également comprendre comment ces actifs communiquent entre eux et où une faille de sécurité pourrait ouvrir la voie à une atteinte plus grave.
L'étape suivante consiste à détecter les comportements sur l'ensemble de ces chemins. Un simple appel à l'API d'cloud , une demande d' ou une connexion réseau ne suffit pas à lui seul à fournir des informations significatives. Mais lorsque les activités associées sont regroupées au fil du temps, elles peuvent révéler la progression d'un attaquant. Ce contexte aide l'équipe à hiérarchiser les vulnérabilités les plus importantes, à mener ses enquêtes en toute confiance et à mettre en œuvre une réponse ciblée.
Pour les dirigeants qui évaluent leur état de préparation ce trimestre, je commencerais par poser trois questions :
- Quels sont les systèmes, les identités et les fournisseurs qui sous-tendent nos services les plus critiques, et quelles sont les lacunes dans notre vision de ceux-ci ?
- Si un pirate parvenait à passer d'un appareil ou d'une identité à cloud et aux systèmes internes, dans quel délai pourrions-nous regrouper ces actions au sein d'une seule enquête ?
- Pourrions-nous fournir les éléments de preuve nécessaires pour expliquer l'incident, orienter la réponse à y apporter et démontrer que des améliorations ont été apportées ?
La cyber-résilience est un cycle continu : observer l'environnement, détecter les comportements suspects, réduire les risques qui en découlent et réagir avant qu'un attaquant n'atteigne son objectif. Alors que les attaques se multiplient, les défenseurs japonais doivent être en mesure d'avoir une vue d'ensemble de la situation tant qu'il est encore temps d'en changer l'issue.