


J'ai une question à poser à tous ceux qui utilisent « Zero Trust » : que se passe-t-il une fois que vous avez accordé l'accès ?
Il ne s'agit pas de savoir qui s'est authentifié. Ni si l'appareil a passé un contrôle. Ni si la politique autorisait la connexion. Ce sont des questions importantes, et nous devons absolument continuer à nous les poser. Mais je pose une question différente. Une fois qu'un utilisateur, un appareil ou un agent IA de confiance se trouve dans une session approuvée, comment savoir si cette confiance est toujours justifiée ?
Car c'est là que se cachent bon nombre d'attaques modernes. Pas devant la porte d'entrée, où elles tenteraient de forcer l'entrée, mais à l'intérieur même des voies d'accès légitimes, en utilisant les identifiants, les applications et les services auxquels l'entreprise fait déjà confiance.
L'accès est un choix. La confiance est une cible mouvante.
L'évaluation continue est déjà un principe de l'Zero Trust . Le défi consiste à la mettre en pratique en liant les décisions d'accès aux données factuelles relatives au comportement des attaquants tout au long de la session. Netskope joue un rôle essentiel. Il aide les entreprises à prendre et à appliquer des décisions d'accès tenant compte du contexte pour les applications Web, SaaS, « cloud » et privées. Ce contrôle est primordial.
Mais une décision d'accès correcte prise à 9 h ne garantit pas un comportement conforme à 9 h 05.
Une session peut être autorisée tout en faisant l'objet d'une utilisation abusive. Une identité peut être authentifiée avec succès tout en étant compromise. Une application approuvée peut servir à des activités de commande et de contrôle. Une connexion peut être chiffrée tout en faisant partie d'une attaque.
Cela ne signifie pas pour autant que « Zero Trust » ait échoué. Cela signifie simplement que nous demandons parfois aux contrôles d’accès de répondre à une question pour laquelle ils n’ont pas été conçus. La politique d’accès nous indique si une connexion doit être autorisée. Elle ne nous indique pas, en soi, si tout ce qui se passe via cette connexion reste cohérent.
Cette deuxième question concerne le comportement. Et le comportement évolue.
L'attaquant perçoit un environnement unique. Pourquoi ce n'est pas le cas du SOC ?
Imaginez un collaborateur travaillant à distance disposant d'un accès légitime à une application SaaS et à un service interne. Un pirate compromet l'identité de ce collaborateur. Il se connecte via un chemin d'accès autorisé, explore les systèmes disponibles, utilise un service qui ne lui est pas familier et commence à s'orienter vers des ressources plus précieuses.
Prise isolément, chaque étape peut sembler banale. Une connexion réussie. Une connexion HTTPS. Une requête API cloud . Une nouvelle destination.
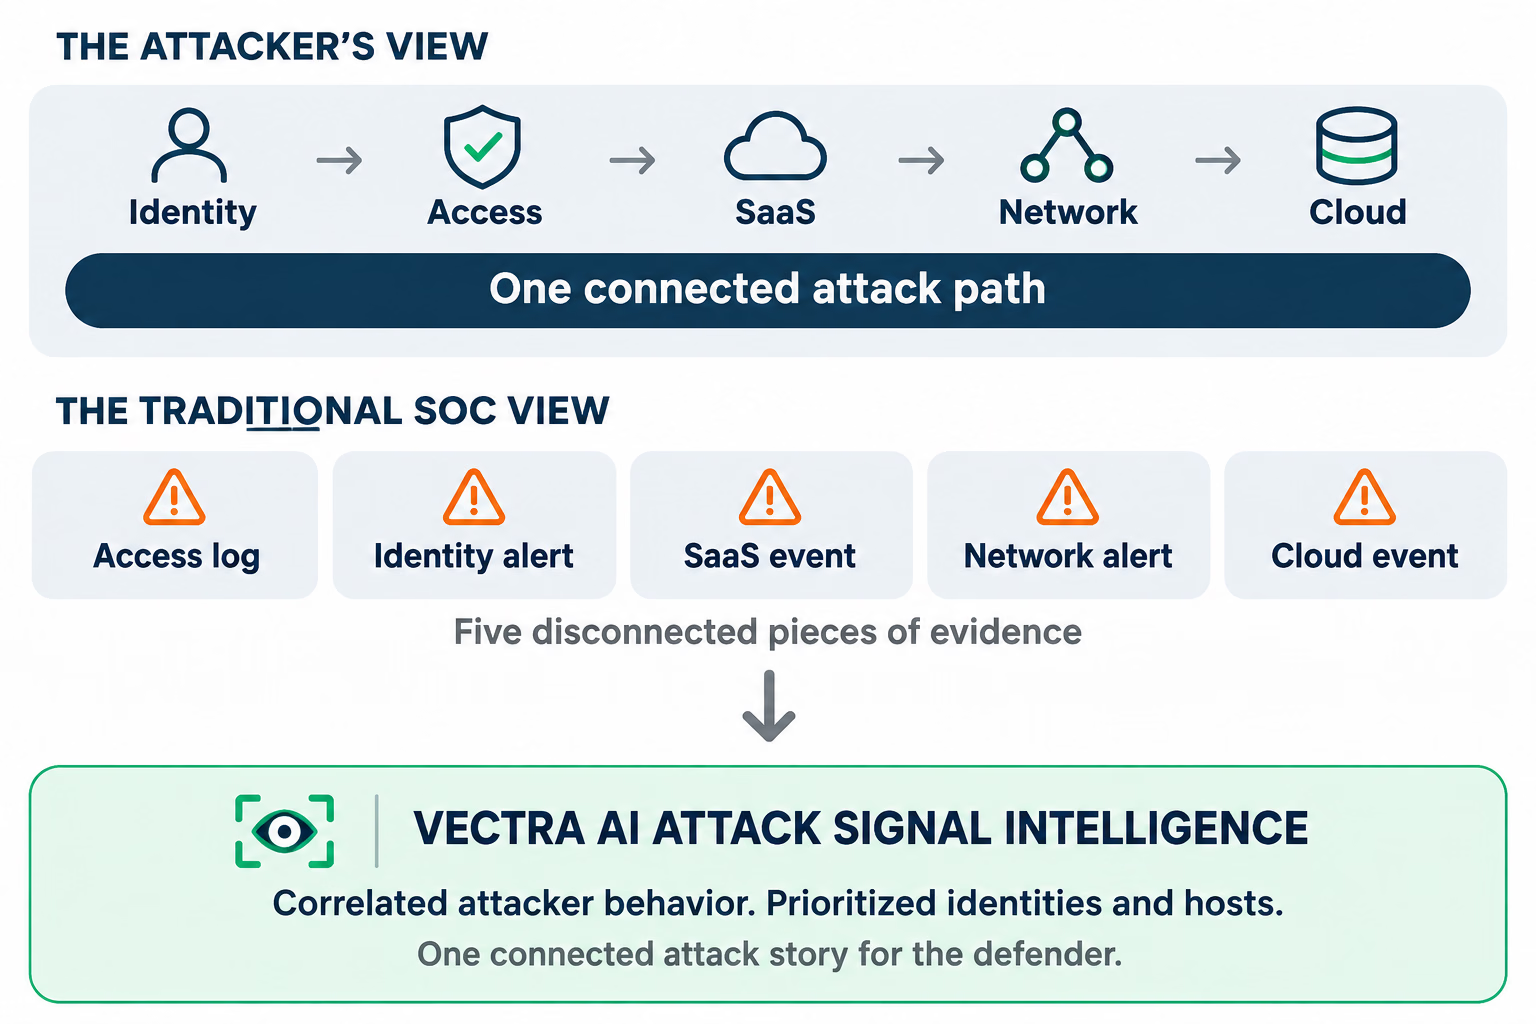
Pensez maintenant à l'analyste. L'accès sécurisé ne représente qu'une partie du tableau. L'identité en constitue une autre. La détection sur le réseau en représente une troisième. Le SaaS et les outils d'cloud , quant à eux, complètent le tableau. L'analyste devient alors la couche d'intégration, reconstituant manuellement ce qui s'est passé tandis que l'attaquant continue d'évoluer.
J'appelle ça « recueillir les déclarations de l'attaquant », alors que ce dont nous avons besoin, c'est de connaître le scénario de l'attaque. Je m'intéresse moins au nombre d'alertes qu'à la rapidité avec laquelle les défenseurs peuvent répondre à trois questions : Est-ce réel ? Est-ce important ? Que faisons-nous ensuite ?
Ce que Netskope et l'Vectra AI nt de changer ensemble
C'est pourquoi l'intégration entre Netskope et l'Vectra AI revêt une telle importance à mes yeux. Il ne s'agit pas simplement de placer deux logos côte à côte ou d'ajouter un flux supplémentaire au tableau de bord d'un SOC. Il s'agit de relier la décision d'accès à ce que font réellement les attaquants une fois l'accès accordé.
Netskope offre un cadre et un contrôle sécurisés en matière d'accès. Vectra AI propose une détection comportementale native de l'IA et Attack Signal Intelligence d'identifier les activités suspectes, de relier les comportements associés et de hiérarchiser les identités et les hôtes nécessitant une enquête.
Grâce au TAP « Cloud » de Netskope, le trafic Web sélectionné par des règles et transitant par l’infrastructure Netskope peut être copié vers un stockage objet géré par le client ( cloud ). Netskope Stitcher récupère ce trafic et le retransmet à un capteur virtuel Vectra dédié. Le capteur le traite et envoie des métadonnées enrichies à la plateforme Vectra à des fins d’analyse. Cette intégration permet également d’associer l’activité observée d’un utilisateur distant à l’identité Netskope correspondante.
En quoi est-ce important ? Parce que l'analyse comportementale d'Vectra AI permet de détecter les signaux d'attaquants dans ce trafic sans avoir besoin de déchiffrer la charge utile. Cela inclut les types de schémas suspects que les attaquants tentent de dissimuler au sein de communications cryptées qui, en apparence, sont tout à fait courantes. Ces observations peuvent ensuite être évaluées en parallèle avec les données comportementales provenant d'autres sources connectées : réseau, identité, cloud et SaaS.
Il y a aussi un chemin pour revenir.
Grâce à l'intégration de Netskope à la plateforme « Cloud Threat Exchange », certains indicateurs de compromission (IoC), tels que les adresses IP et les domaines issus des détections d'Vectra AI , peuvent être partagés avec Netskope, où les politiques configurées peuvent les utiliser à des fins d'application.
Observer. Comprendre. Hiérarchiser. Agir. Voilà le processus de travail. La technologie devrait faciliter cette tâche, et non obliger les analystes à se familiariser avec une nouvelle jungle de consoles aux noms incompréhensibles.
Ce que la détection continue des menaces signifie pour le défenseur
Commençons par l'utilisateur distant compromis. La question n'est pas simplement de savoir si Netskope a autorisé la session. Il aurait dû le faire, au vu des informations disponibles à ce moment-là. La question est de savoir si le comportement qui a suivi commence à ressembler à une opération de reconnaissance, à un système de commande et de contrôle, à une utilisation abusive d'identifiants, à un déplacement latéral ou à d'autres signes indiquant la progression de l'attaque.
Prenons l'exemple d'une journée de travail de l'équipe SOC. Si les analystes doivent recouper manuellement les journaux d'accès, les données réseau, les événements liés à l'identité et les alertes d'cloud , ils consacrent un temps précieux à reconstituer le contexte au lieu de prendre des décisions. Une analyse corrélée et hiérarchisée des comportements des attaquants leur fournit un point de départ et une raison plus claire d'agir.
Cela ne signifie pas pour autant qu’une seule intégration permette, comme par magie, de détecter tous les paquets ou de bloquer toutes les attaques. Cloud La couverture TAP dépend du trafic capturé par Netskope et des choix de déploiement effectués par les clients. De même, la détection comportementale ne remplace pas un accès sécurisé, endpoint la protection ni l’application des politiques. Ces contrôles remplissent des fonctions différentes. L’objectif est de faire en sorte que ces fonctions se renforcent mutuellement.
Rendre « Zero Trust » continu
Voici ce que j'en retiens : une architecture « Zero Trust » doit permettre une évaluation continue bien après la validation d'une session.
Les personnes, les appareils, les charges de travail, les comptes de service et les agents d'IA fonctionnent tous via des connexions sécurisées. Certains seront compromis ou utilisés à mauvais escient. Les pirates continueront à faire passer leurs activités malveillantes pour des opérations courantes.
On ne peut pas résoudre ce problème en refusant toutes les connexions. On ne peut pas non plus le résoudre en faisant confiance à toutes les connexions indéfiniment.
Nous devons sécuriser les accès et recourir à une surveillance continue pour analyser le comportement qui s'ensuit. Netskope permet de déterminer qui ou quoi a accès à quelles applications et données. La fonctionnalité « Vectra AI » aide les responsables de la sécurité à identifier les moments où l'activité postérieure à l'accès commence à révéler la stratégie d'un attaquant, puis à déterminer ce qui mérite leur attention.
C'est là que réside, selon moi, l'opportunité offerte par Netskope et « Vectra AI » : moins de confiance aveugle, moins de déclarations isolées et hors contexte, et une vision plus claire et plus rapide pour ceux qui défendent l'entreprise.
Car le simple fait de franchir la porte ne devrait pas valoir à un agresseur le bénéfice du doute pour le reste de la journée.
Un accès sécurisé. Une protection continue contre les attaques. C'est ainsi que « Zero Trust » devient bien plus qu'une simple décision en matière d'accès.