




La Banque centrale européenne (BCE) a fixé une date, et les responsables de la sécurité en dehors du secteur bancaire devraient y prêter attention.
En juillet, la BCE a publié «Addressing AI-enabled cybersecurity threats » (Faire face aux menaces de cybersécurité liées à l’IA),sa première lettre adressée aux banques depuis plus de quatre ans. Ce message reflète la gravité de cette évolution : l’IA accélère la découverte et l’exploitation des vulnérabilités, augmentant ainsi la vitesse et l’ampleur avec lesquelles les cyberrisques peuvent se concrétiser. D’ici au 31 octobre 2026, les établissements d’importance systémique devront présenter un plan d’action décrivant comment ils comptent renforcer leurs défenses face à l’accélération de la découverte et de l’exploitation des vulnérabilités induite par l’IA. La BCE appelle à prendre des mesures dans les domaines suivants : protection de la surface d’attaque, gestion des vulnérabilités et des correctifs, surveillance et détection, défense basée sur l’IA, risques liés aux tiers, défense en profondeur et résilience opérationnelle.
Pour les responsables de la sécurité, cette pression est tout à fait compréhensible. La plupart des entreprises évoluent dans des environnements complexes qui englobent à la fois des infrastructures existantes, des solutions « cloud », la gestion des identités, le SaaS, des tiers et des systèmes critiques. Alors que certaines étapes de la chaîne d’attaque se déroulent à la vitesse d’une machine, les défenseurs disposent de moins de temps pour analyser les comportements et agir avant que l’activité ne soit affectée.
L'IA modifie la vitesse des attaques, mais pas leur trajectoire.
L'IA peut accélérer la détection des vulnérabilités, le développement d'exploits, la reconnaissance et la prise de décision. Une fois que les attaquants ont obtenu l'accès, ils doivent encore identifier les systèmes, exploiter les identifiants, élever leurs privilèges, se déplacer latéralement, établir leur contrôle et atteindre les ressources sensibles. Ces comportements constituent autant d'occasions de détecter et de stopper une attaque.
Les recommandations de la BCE correspondent étroitement à quatre cas d'utilisation en matière de sécurité que les entreprises devraient tester dès maintenant en conditions réelles.
1. Réduire la vulnérabilité avant que les pirates ne s'en servent
La BCE met d'emblée l'accent sur la protection des actifs exposés et sur l'accélération de la gestion des vulnérabilités et des correctifs. L'intelligence artificielle accentue la pression, car les vulnérabilités peuvent être détectées et exploitées plus rapidement, alors que les équipes de sécurité disposent toujours d'une capacité de correction limitée.
La priorité est d’identifier les vulnérabilités qui ouvrent une voie significative vers les systèmes et les données critiques. « Vectra AI » identifie en continu les ressources, les identités et les vulnérabilités détectées dans l’ensemble de l’environnement, puis y ajoute un contexte comportemental et lié aux privilèges afin que les équipes puissent se concentrer sur les accès à risque et les voies d’attaque qui méritent d’être traités en priorité.
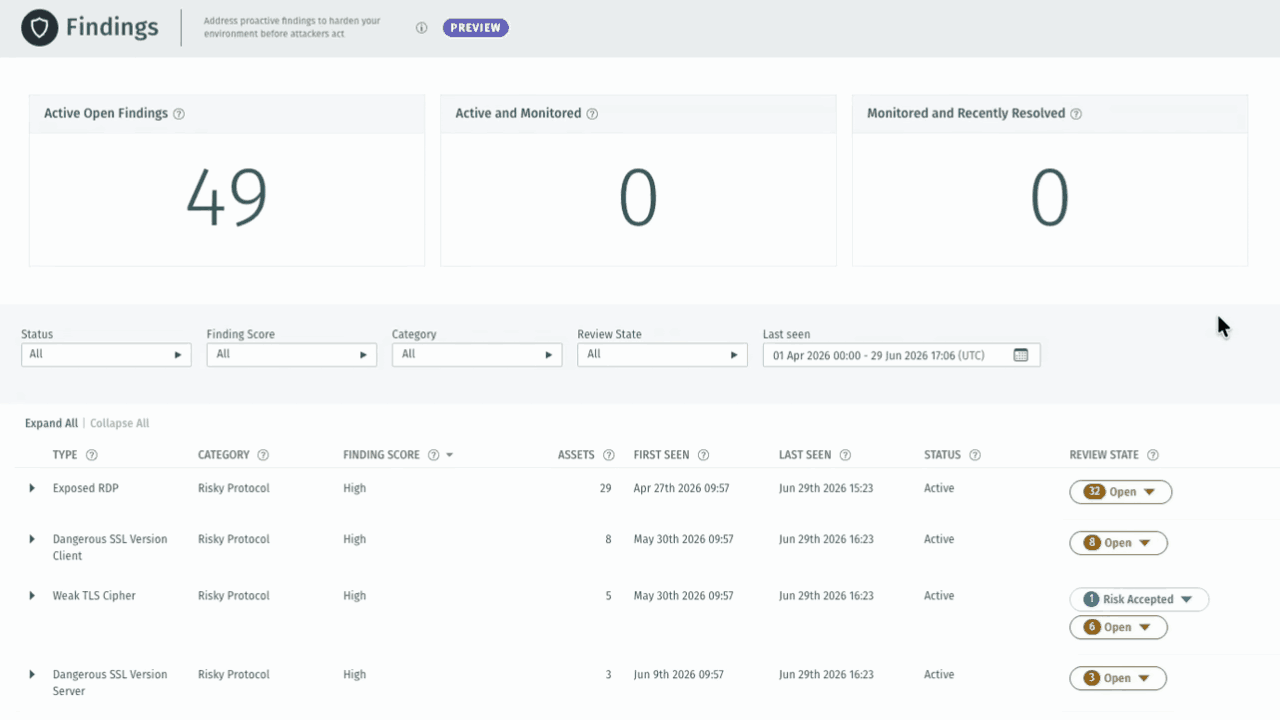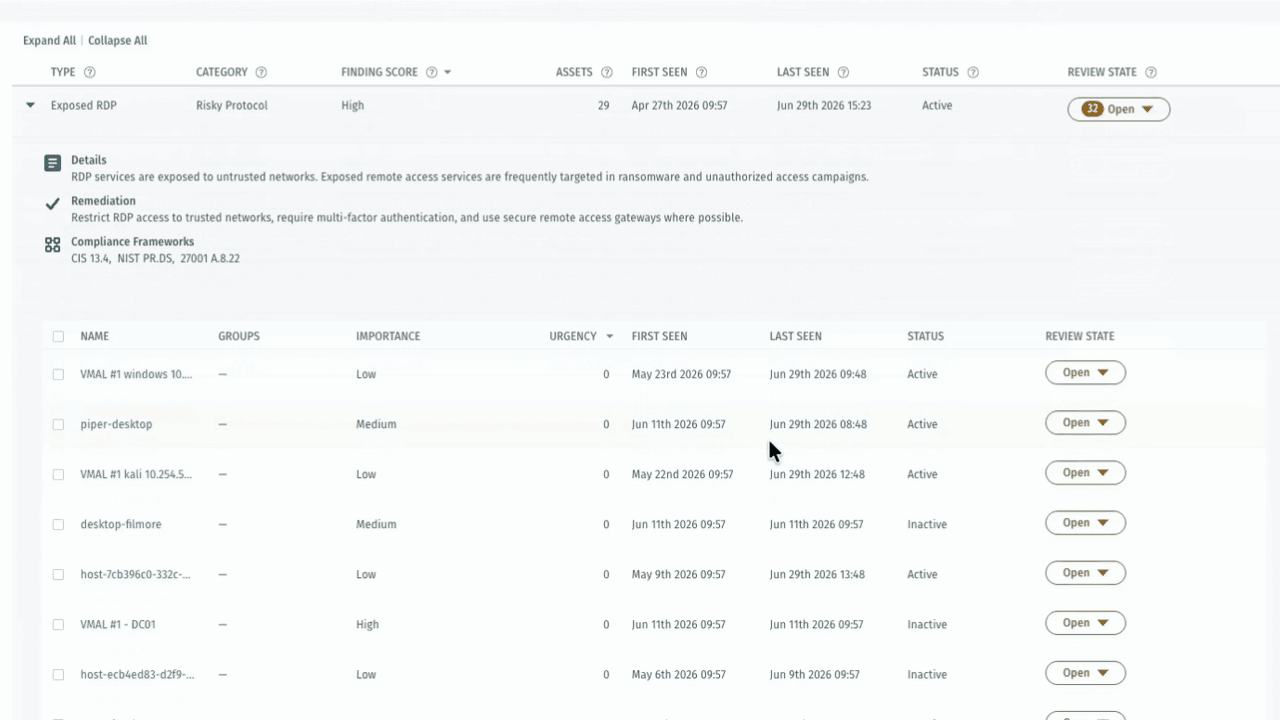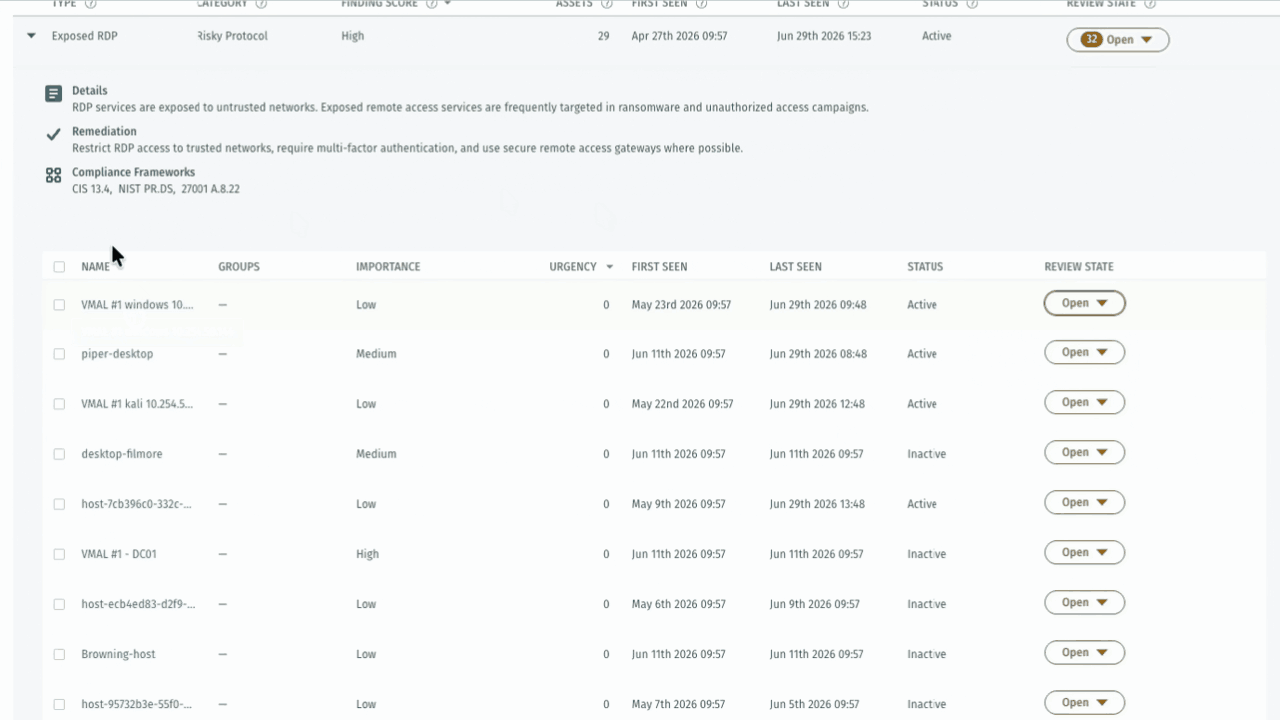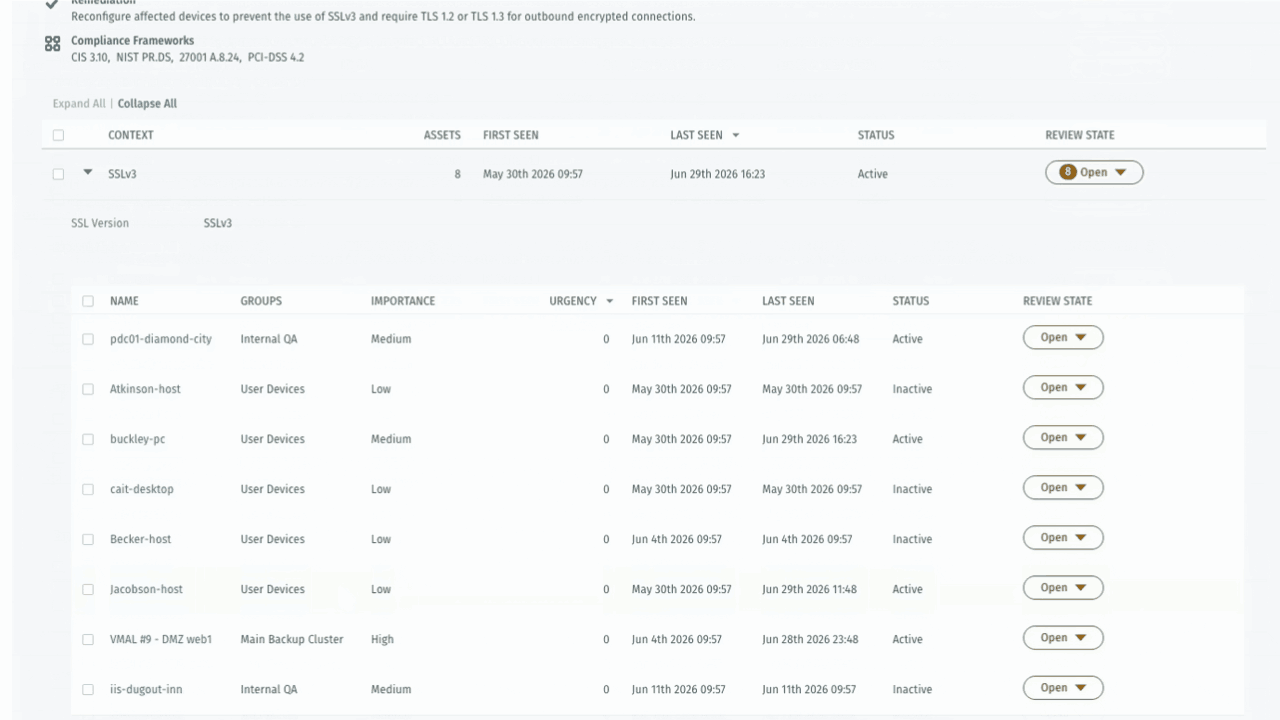
Pour les responsables de la sécurité, la question concrète est simple : si l'IA détecte plus rapidement les failles, votre équipe est-elle capable d'identifier celles qui offrent à un attaquant une piste intéressante à explorer ?
2. Protéger l'identité des agents IA et empêcher tout accès par des entités non humaines
La BCE préconise également un renforcement de la vérification « zéro confiance » pour l’ensemble des utilisateurs, des appareils, des applications, des API et des comptes de service. Cela revêt une importance croissante à mesure que les agents d’IA et autres identités non humaines accèdent aux systèmes d’entreprise et y opèrent en continu.
Un agent IA peut s'authentifier avec succès tout en présentant un risque lié à une compromission, à des privilèges excessifs ou à un comportement inattendu. Les équipes de sécurité ont besoin d'une visibilité après l'octroi de l'accès, en particulier lorsque l'acteur est capable d'agir à la vitesse d'une machine.
Vectra AI analyse les comportements des identités humaines et non humaines afin d'identifier les abus de privilèges, les activités administratives suspectes, les déplacements latéraux et tout autre signe indiquant une utilisation abusive des droits d'accès. L'accent est mis sur ce que fait l'identité à l'instant présent, et non pas uniquement sur le fait qu'elle se soit authentifiée avec succès.
Posez-vous la question suivante : êtes-vous capable de repérer un comportement suspect de la part d'un agent IA ou d'un compte de service alors que toutes les connexions concernées semblent légitimes ?
3. Combler les lacunes en matière de visibilité concernant les appareils non gérés
La BCE invite les établissements à renforcer la surveillance du trafic réseau, des systèmes internes critiques et d’autres indicateurs de compromission, tout en tenant à jour des inventaires précis de leurs actifs. Cela s’avère difficile lorsque des appareils importants ne sont pas couverts par l endpoint .
Les appareils non gérés, les systèmes hérités, l'IoT et l'OT, l'infrastructure réseau et les charges de travail spécialisées peuvent tous constituer des angles morts lorsque les agents d'endpoint s ne peuvent pas être déployés. Les attaquants peuvent toujours utiliser ces systèmes pour se déplacer, communiquer et accéder à des ressources critiques.
Vectra AI offre une visibilité réseau sans agent sur les appareils gérés et non gérés, en surveillant en permanence les comportements de communication et les activités suspectes sans nécessiter de logiciel d'endpoint . Cela permet aux équipes de sécurité d'étendre leur couverture là où l'EDR ne peut pas intervenir et constitue une source supplémentaire de preuves lorsqu'une attaque touche ces systèmes.
La question de la vulnérabilité : quel pourcentage de votre environnement peut prendre part à une attaque sans apparaître dans votre vue de sécurité d'endpoint ?
4. Mettre en œuvre le SOC pour faire face aux attaques menées à la vitesse de l'IA
La BCE encourage explicitement un renforcement de la surveillance, de la détection et de la défense assistée par l'IA, tout en garantissant la gouvernance, la validation et le contrôle humain. C'est là que la rapidité des défenseurs devient cruciale.
Le récent incident survenu chez Hugging Face illustre bien pourquoi cela est important. Un agent autonome a mené environ 17 600 actions sur Kubernetes, AWS, un VPN, des bases de données et un système de gestion de versions. Le rythme était inédit, mais les comportements étaient familiers : reconnaissance, acquisition d’identifiants, élévation de privilèges et déplacement d’un environnement à l’autre.
La plupart des entreprises collectent déjà d'importants volumes de données télémétriques de sécurité. Le problème réside dans le fait que ces signaux sont dispersés dans différents outils, tandis que l'attaquant évolue entre les identités, l'cloud s et le réseau. Chaque minute que les analystes passent à relier des indices ou à traquer les faux positifs donne à l'attaquant davantage de temps pour agir.
Vectra AI utilise l’ Attack Signal Intelligence pour détecter, trier, mettre en corrélation et hiérarchiser les comportements des attaquants sur l’ensemble des domaines. L’enquête Agentic analyse les menaces classées par ordre de priorité, reconstitue le déroulement de l’attaque, résume les événements et recommande les actions à mener. La recherche assistée par IA permet aux analystes d’approfondir leurs investigations à l’aide de questions formulées en langage naturel portant sur l’activité du réseau, des identités et de l’ cloud .
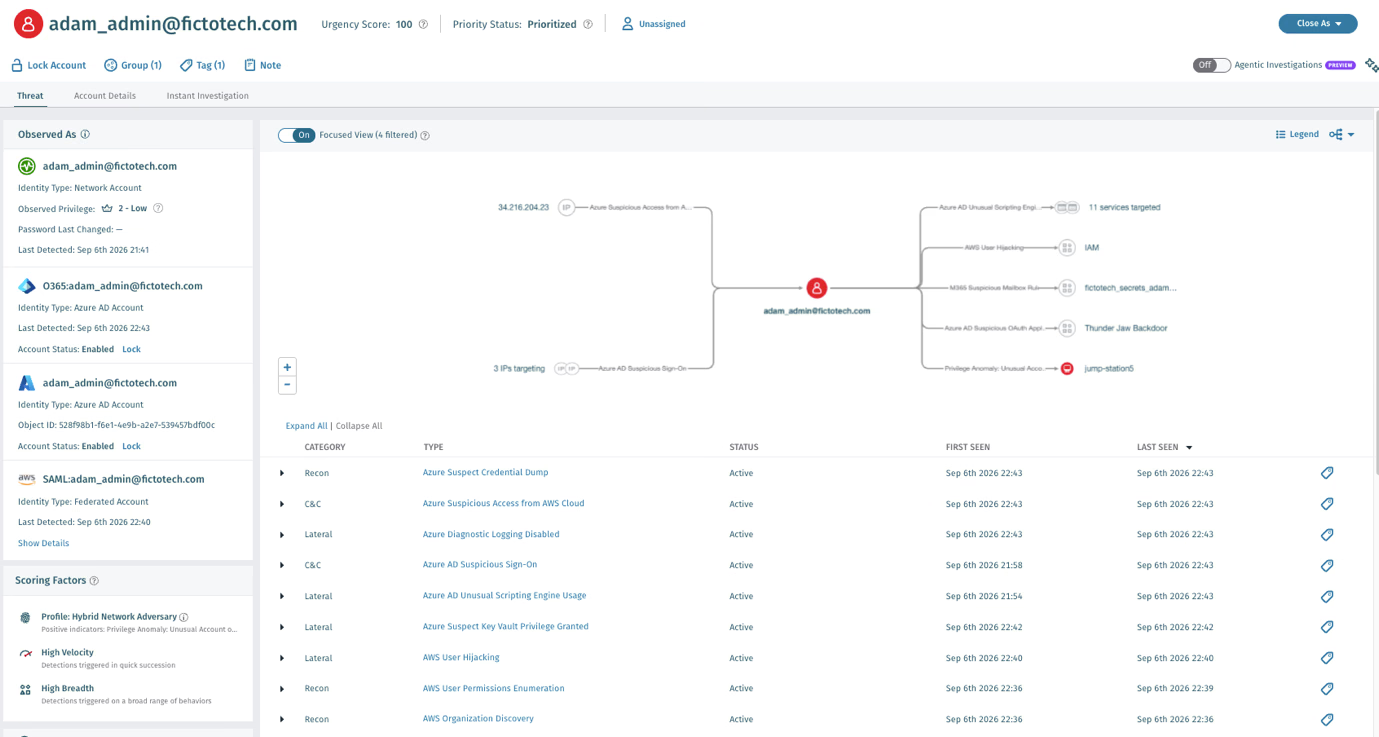
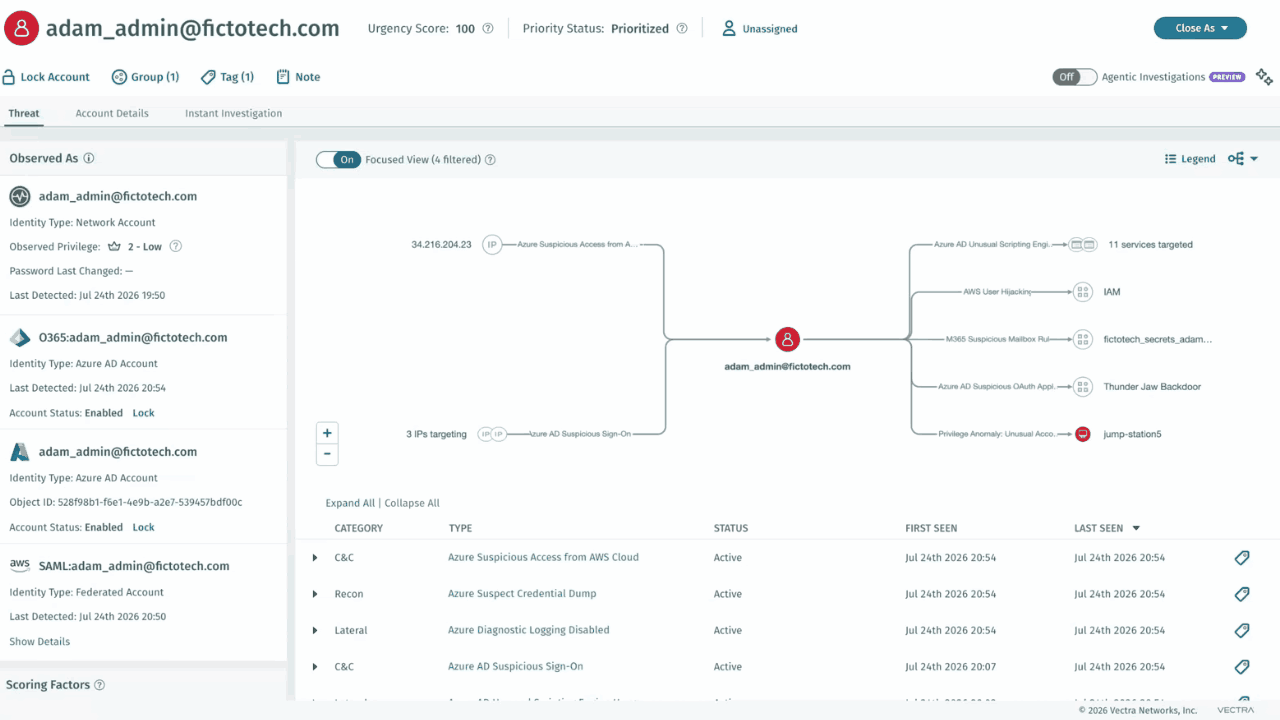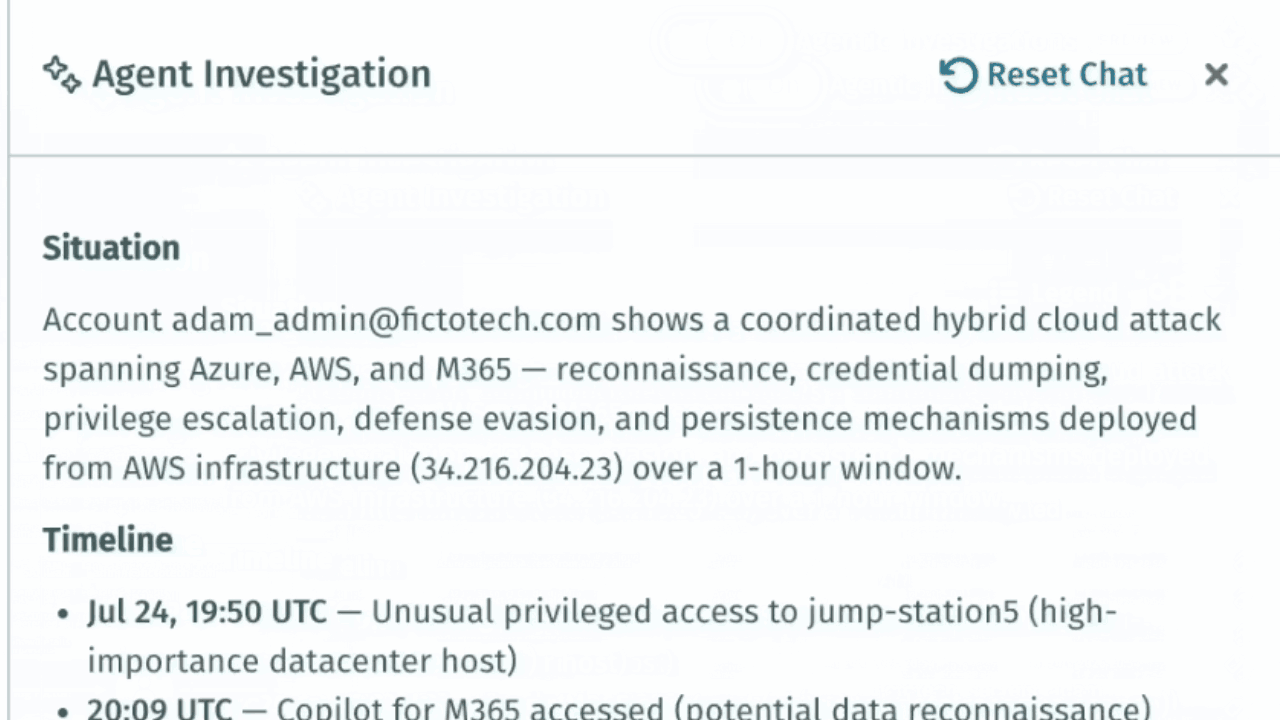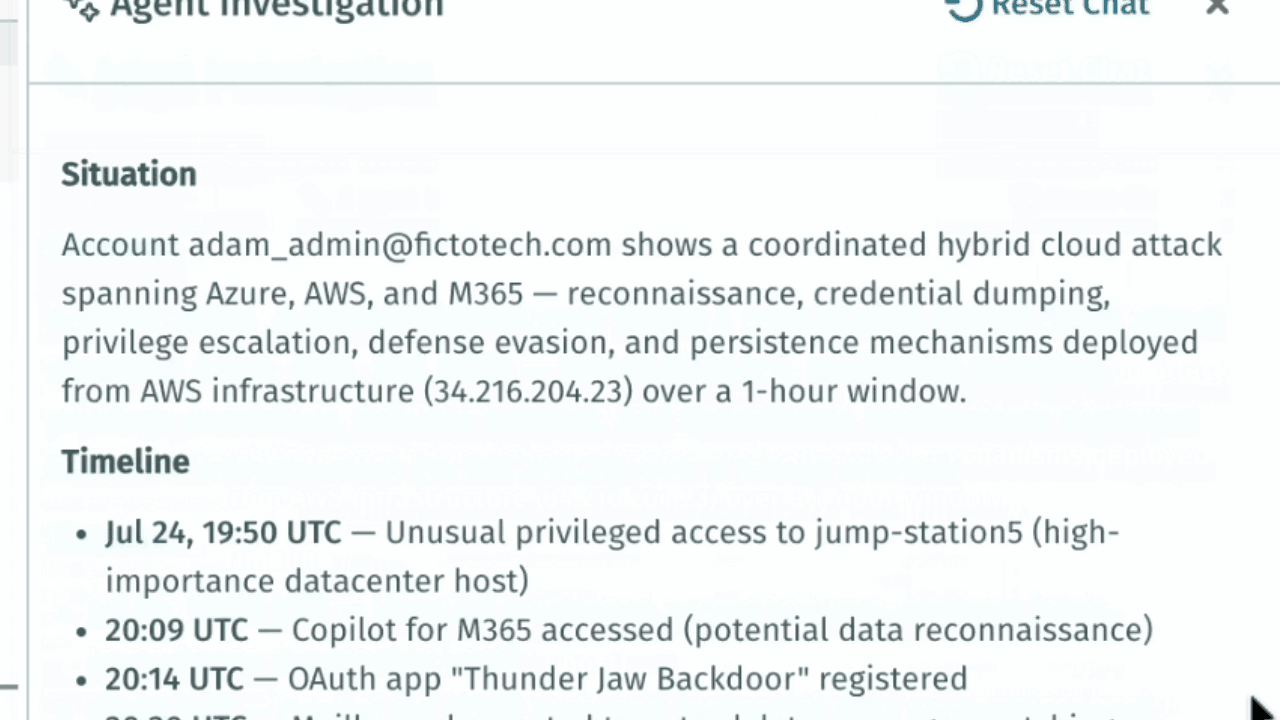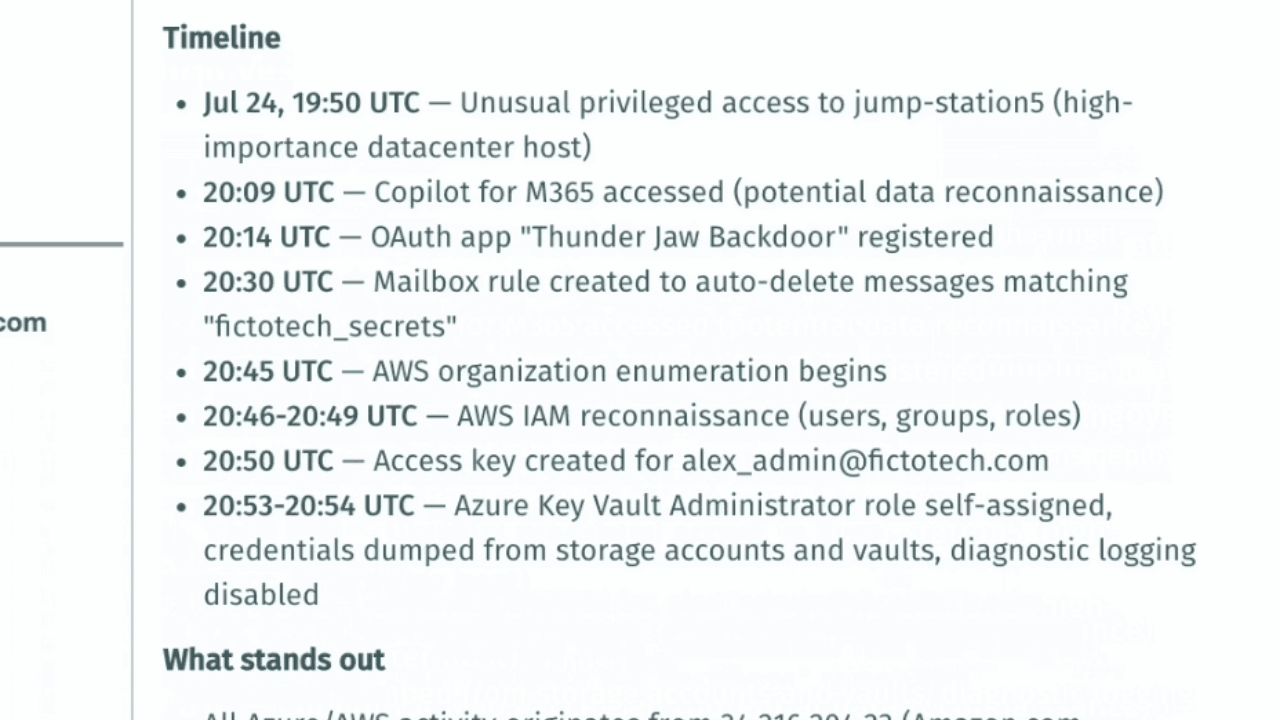
Cela revêt une importance capitale à tous les niveaux de l'entreprise, en particulier dans les environnements critiques fonctionnant 24 heures sur 24 et 7 jours sur 7, où les actions automatisées peuvent perturber des opérations essentielles. La rapidité doit toujours s'accompagner d'une explicabilité, de justifications et d'un contrôle humain approprié.
Demandez-vous combien de temps il faut aujourd'hui à votre SOC pour se rendre compte que les événements liés à l'identité, à l'cloud et au réseau constituent en réalité une seule et même attaque.
Profitez de la date limite d'octobre pour mettre votre résilience à l'épreuve
La BCE encourage également les banques à simuler des attaques à grande vitesse et à fort volume, notamment des attaques visant l'zero-day , des ransomwares et des attaques de type « cloud » (ou perturbation de la chaîne d'approvisionnement). Utilisez ces simulations comme un test pratique de l'ensemble de la chaîne de défense.
Partez du principe qu'une intrusion a eu lieu et posez-vous la question suivante :
- Peut-on identifier les voies d'attaque qui présentent le plus grand risque d'exposition ?
- Peut-on détecter une intrusion lorsque des identifiants valides ou des identités non humaines sont utilisés ?
- Peut-on voir les appareils non gérés et l'activité en dehors de la zone de couverture d'endpoint ?
- Peut-on suivre la progression d'un attaquant à travers les identités, le réseau et l'cloud?
- Les analystes parviennent-ils à passer de la détection à la compréhension assez rapidement ?
- Pouvons-nous démontrer que nos contrôles fonctionnent dans un scénario où l'IA évolue à grande vitesse ?
Vectra AI aide les entreprises à réduire leur exposition aux risques, à protéger les identités humaines et non humaines, à étendre la visibilité aux appareils non gérés et à mettre en œuvre la détection et les enquêtes à la vitesse de l'IA. Ensemble, ces capacités renforcent la couche de défense post-intrusion que la BCE demande aux institutions de tester et d'améliorer.
Le 31 octobre est une date butoir utile. La menace continuera d'évoluer.
L'IA continuera à accélérer la détection des vulnérabilités et l'exécution des attaques. Les responsables de la sécurité doivent avoir l'assurance que, même en cas de faille, l'entreprise sera toujours en mesure d'identifier l'attaquant, de comprendre le déroulement de l'attaque et d'agir avant que celle-ci n'atteigne un actif critique de l'entreprise.
Pour les institutions qui élaborent actuellement leurs plans d'action relatifs à la BCE, le moment est venu d'évaluer dans quels cas les attaques menées à la vitesse de l'IA pourraient déjouer les contrôles existants, et dans quels cas une détection plus efficace des signes d'attaque, une visibilité accrue et des enquêtes plus rapides pourraient combler cette lacune.
Découvrez comment « Vectra AI » s'inscrit dans le plan d'action de l'ECB et comment nous pouvons vous aider à renforcer vos défenses : consultez la fiche d'information sur le plan d'action de l'ECB.
Découvrez comment l'Vectra AI Pro vous aide à vous défendre à la vitesse de l'IA : lisez l'article de blog.
Découvrez comment nous pouvons vous aider à élaborer votre plan d'action contre les cybermenaces liées à l'IA : contactez-nous.