


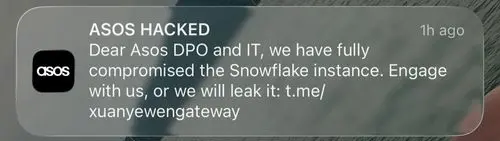
Le matin du 6 octobre 2026, les utilisateurs de l'application ASOS au Royaume-Uni et dans plusieurs autres pays ont reçu une notification push. Vers 10 h 00 (heure britannique), celle-ci indiquait : « À l'attention du délégué à la protection des données et du service informatique d'ASOS : nous avons entièrement compromis l'instance Snowflake. Contactez-nous, sinon nous divulguerons ces informations. » Le message était signé « xuanyewengateway » et comportait un lien vers une chaîne Telegram.
Le message était adressé au délégué à la protection des données et à l'équipe informatique d'ASOS. Il a été transmis aux clients via l'application d'ASOS.
Plus tard dans la journée, ASOS a confirmé une attaque dans un communiqué boursier. Il n'y était pas fait mention de Snowflake.
Deux jours plus tard, ASOS a expliqué à ses clients comment tout avait commencé : une personne s'est fait passer pour un contact de confiance, a obtenu les identifiants de connexion d'un employé et s'en est servie pour accéder à des informations sur certaines plateformes tierces utilisées par ASOS. Selon la BBC, ASOS a également confirmé que des profils de données avaient été dérobés, ce qui va au-delà de ce qu'elle avait initialement décrit.
Ce qu'ASOS a confirmé
Dans son communiqué boursier du 6 octobre, ASOS a déclaré : « Nous enquêtons actuellement sur des activités non autorisées impliquant des plateformes tierces que nous utilisons pour communiquer avec nos clients. Nous avons immédiatement pris des mesures pour restreindre l'accès à ces plateformes de notification et collaborons avec nos conseillers spécialisés internes et externes, ainsi qu'avec toutes les autorités compétentes. » L'entreprise a ajouté que « des informations personnelles de base, notamment le nom et les coordonnées, ont pu être consultées » et qu'elle ne pensait pas que les informations relatives aux cartes de paiement ou aux mots de passe des comptes aient été compromises. Le soir même, elle a envoyé un e-mail à ses clients pour s'excuser de cette notification non autorisée et leur demander de ne pas en tenir compte. Le Centre national de cybersécurité du Royaume-Uni a proposé son aide à ASOS.
Le jeudi 8 octobre, ASOS a de nouveau envoyé un e-mail à ses clients. Selon *Infosecurity Magazine*, cet e-mail indiquait qu’un pirate avait accédé au compte d’un employé « en se faisant passer pour un contact de confiance afin d’obtenir ses identifiants de connexion », puis avait utilisé ces identifiants pour « accéder à des informations sur certaines plateformes tierces utilisées par ASOS ». La BBC rapporte que l'e-mail précisait également que des profils de données avaient été dérobés, mais qu'aucune information bancaire ni aucun mot de passe n'avait été compromis, et qu'ASOS avait pris des mesures supplémentaires pour renforcer ses contrôles de sécurité. Selon Bloomberg, le Bureau du commissaire à l'information du Royaume-Uni a indiqué qu'ASOS l'avait informé d'une violation de données et qu'il évaluait actuellement la situation.
Selon l'AFP, l'action ASOS a chuté de près de 15 % en début de journée le 6 octobre et affichait une baisse d'environ 10 % en milieu d'après-midi.
Dans ce communiqué publié le jeudi 8 octobre, ASOS a indiqué que les pirates, qui se font appeler le « Xuanye Group », avaient utilisé les identifiants d’un employé pour accéder à des informations sur certaines plateformes tierces auxquelles l’entreprise a recours. ASOS a verrouillé les plateformes concernées, ouvert une enquête approfondie et affirme que son site web et son application peuvent continuer à être utilisés en toute sécurité. L’entreprise a réaffirmé que seuls les noms et coordonnées avaient été consultés, et non les informations relatives aux cartes de paiement ni les mots de passe des comptes. Le Bureau du commissaire à l'information du Royaume-Uni a indiqué qu'ASOS l'avait informé d'une violation de données et qu'il évaluait actuellement la situation. L'action ASOS a bondi de 5,3 % à l'annonce de cette nouvelle.
Ce que personne n'a confirmé
L'affirmation concernant Snowflake émane de l'attaquant et n'a pas été vérifiée. La notification montre que l'expéditeur a pu accéder au système de messagerie client d'ASOS. Elle ne prouve pas pour autant que l'expéditeur ait eu accès aux données Snowflake d'ASOS. Snowflake a déclaré à l’AFP n’avoir « constaté aucune compromission de la plateforme Snowflake » et que son enquête était en cours. Cette déclaration concerne la plateforme Snowflake. Elle ne précise pas si le compte ou les identifiants d’un client en particulier ont été compromis, et lors des campagnes Snowflake de 2024, la plateforme elle-même n’avait pas non plus été piratée.
Le groupe a déclaré à la BBC qu'il avait réussi à s'introduire via Simon AI, une plateforme marketing reposant sur Snowflake. Simon AI a été contacté pour commenter l'affaire, et Joe Tidy, correspondant de la BBC spécialisé dans la cybersécurité, a indiqué sur LinkedIn que la BBC attendait une confirmation. ASOS n'a pas précisé les plateformes concernées et affirme qu'elle enquête toujours sur les circonstances de cette intrusion.
On ignore également de quel groupe il s'agit. Daniel dos Santos, chercheur chez Forescout, a déclaré, dans des commentaires publiés par IT Security Guru, que la chaîne Telegram avait été créée le jour même et comptait déjà plus de 150 abonnés, et que le nom « Xuanye » était d'origine chinoise, ce qui pourrait indiquer un acteur sinophone ou constituer une opération sous faux pavillon. Je n'ai pas constaté de lien avec ShinyHunters, Scattered Spider, ni avec aucune campagne antérieure, et je ne m'aventurerais pas à en établir un aujourd'hui.
Anastasia Tikhonova, de Group-IB, a déclaré à Infosecurity Magazine que le compte à l'origine de cette chaîne avait auparavant utilisé d'autres noms, principalement dans le cadre d'échanges d'objets de jeux vidéo, ce qui laisse supposer qu'une identité a été créée ou réorganisée autour de cet incident. Elle a précisé que cela ne permettait pas de déterminer qui le contrôlait ni comment l'accès avait été obtenu.
Ce que le groupe dit sur sa propre chaîne
Le groupe a depuis publié un message sur sa chaîne Telegram. Il s'agit là des propos de l'attaquant lui-même, que je n'ai pas pu vérifier.
Un message indique : « En ce qui concerne ASOS, les informations de paiement ne sont pas concernées ». Le suivant : « C'est tout pour le moment ». Un message ultérieur, intitulé « DÉCLARATION FINALE », précise : « L'incident concerne les informations des clients ; celles-ci sont en sécurité sur notre serveur et ne seront pas consultées pendant une période déterminée ». Ce même message invite les lecteurs à « nous remercier pour la clarté dont nous avons fait preuve concernant cet incident ».
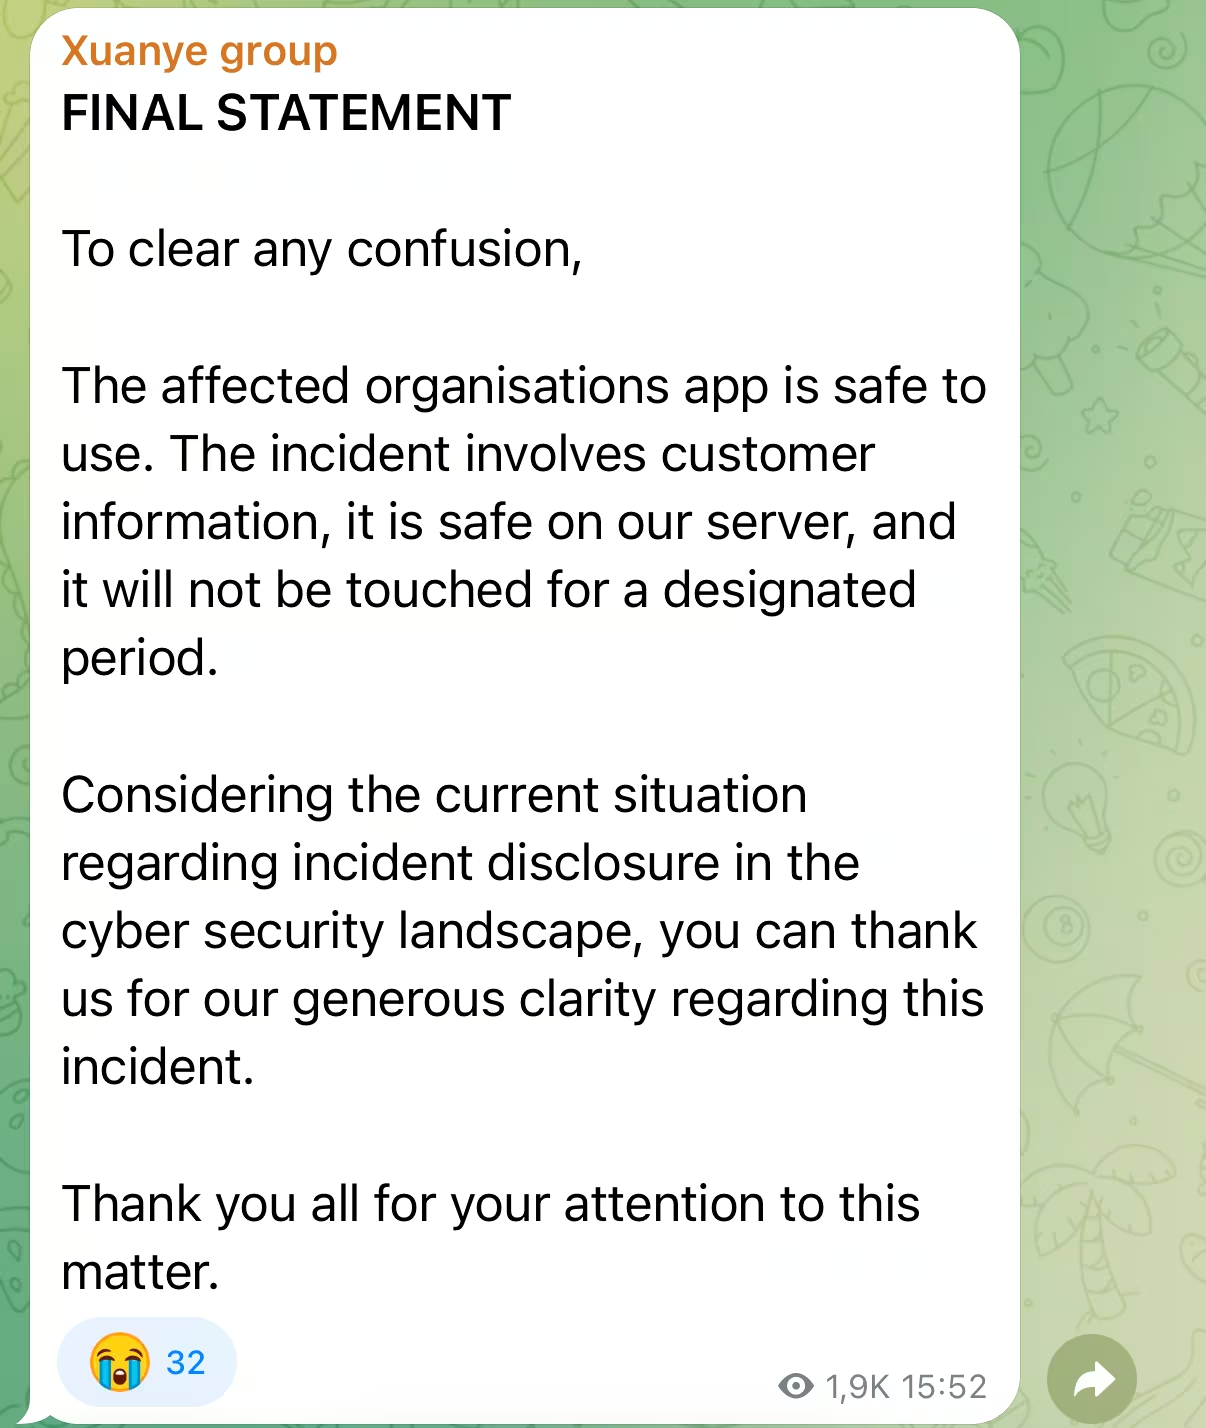
Trois éléments retiennent l’attention. La description faite par le groupe des données – informations clients et absence de détails de paiement – correspond à ce qu’ASOS a confirmé par la suite. L’échantillon envoyé par le groupe à la BBC suggère que les « informations clients » vont au-delà des « coordonnées de base », incluant notamment les numéros de client et les termes de recherche sur le site web, selon la BBC, qui n’a pas précisé si des experts avaient vérifié ces informations. Et cette « déclaration finale » ne signifiait pas que le groupe allait se faire discret : il a ensuite contacté directement la BBC, ce qui donne l’impression d’un groupe en quête d’attention. Lorsque j’ai vérifié le8 octobre, la chaîne comptait 1 439 abonnés, contre environ 150 le jour de sa création.
La lettre de chantage a été envoyée avant la déclaration relative à l'incident
La plupart des cas d'extorsion commencent en privé. L'attaquant contacte l'entreprise, fixe un montant et impose un délai. Dans le cas présent, l'attaquant s'est servi de la voix même de l'entreprise pour s'adresser aux clients avant même qu'ASOS ne se soit exprimée, et le cours de l'action a chuté avant même qu'ASOS n'ait publié de communiqué. Comme l'a souligné Charlotte Wilson, de Check Point, dans des commentaires publiés par IT Security Guru, les clients semblent avoir été informés par les auteurs présumés de l'attaque avant même d'avoir reçu de nouvelles de l'entreprise elle-même.
Les notifications push fonctionnent parce que les utilisateurs leur font confiance. Un message provenant de l'application installée sur votre téléphone est, par nature, un message émanant de l'entreprise. Dès qu'un pirate parvient à en envoyer un, il devient plus difficile de croire à l'authenticité des messages ultérieurs émis par la marque.
L'ampleur réelle de l'incident a également été portée à la connaissance des clients après qu'un journaliste eut posé des questions. Selon la BBC, ASOS a publié son communiqué après que la BBC lui eut signalé que les pirates avaient envoyé un échantillon contenant davantage d'informations que les « coordonnées de base » décrites par ASOS. La BBC a retardé la publication de son article afin de permettre à ASOS de contacter ses clients en premier lieu.
Il suffit de se connecter avec son identifiant professionnel sur une plateforme tierce
La formulation utilisée par ASOS fait référence aux services auxquels elle a recours pour communiquer avec ses clients, et qui sont gérés par d’autres entreprises. Ce type de services dispose généralement d’une clé permettant de prouver leur identité auprès des systèmes de l’entreprise, et parfois d’une clé donnant accès aux données qu’ils hébergent. Je ne sais pas comment ASOS a configuré son système. Mais si un pirate parvient à mettre la main sur l’une de ces clés, il n’aura pas besoin de pirater quoi que ce soit. Le service se connectera de lui-même.
Nous avons déjà vu cette forme auparavant, avec des détails différents à chaque fois :
- En avril 2026, des jetons volés à un fournisseur d'outils d'analyse appelé Anodot ont été utilisés pour accéder aux données clients stockées dans Snowflake. J'ai relaté cet incident dans l'article intitulé « Vol de données lié à la chaîne d'approvisionnement dans le secteur du SaaS ».
- En juin 2026, des identifiants d'un compte de service chez Klue, qui n'avaient jamais été renouvelés, ont permis à des pirates de déployer une mise à jour malveillante qui récupérait des jetons OAuth (des clés permettant à un service d'cloud d'agir au sein d'un autre). Ces jetons ont ensuite été utilisés pour commettre un vol massif sur les comptes Salesforce des clients. Ce cas est présenté dans « ShinyHunters : ce n'est pas un groupe, c'est un schéma récurrent ».
ASOS nous a désormais révélé une partie du parcours : quelqu’un s’est fait passer pour un contact de confiance, un employé a fourni un identifiant professionnel, et cet identifiant a permis d’accéder à des plateformes tierces. On ignore encore de quelles plateformes il s’agit, et si Simon AI en faisait partie. Il s’agit d’une faille différente de celles d’Anodot et de Klue, où la clé avait été dérobée à un fournisseur, mais le résultat est le même : l’attaquant dispose d’un élément authentique, et l’historique des actions montre une connexion normale. C’est la « brèche n° 2 » décrite dans l’ebook Mind Your Attack Gaps: l’authentification aboutit. Le guide de renforcement de la sécurité 2024 reste d’actualité, mais il ne couvre pas cette voie d’accès.
Ce que les défenseurs peuvent vérifier cette semaine
Vous n'avez pas besoin de connaître tous les détails de la stratégie qui a permis à ASOS d'en arriver là pour vous poser ces questions concernant votre propre entreprise :
- Quels services externes peuvent communiquer avec vos clients ou votre personnel à votre place ? Les e-mails, les SMS, les notifications push et les plateformes marketing sont les plus évidents. Qui peut créer un envoi, et quelles clés lui permettent de le faire ?
- Quelles clés et quels jetons ces services détiennent-ils, et à quand remonte leur dernière rotation ? L'affaire Klue tournait autour d'un identifiant que personne n'avait renouvelé. Il faut révoquer, pas seulement réinitialiser : un jeton qui n'est jamais révoqué continue de fonctionner.
- À quoi ressemble un fonctionnement normal pour chacune de ces intégrations ? Un envoi en masse, une requête volumineuse ou la création d'une nouvelle clé API en dehors des heures habituelles ne sont détectables que par rapport à une valeur de référence.
- Qui informe les clients en premier, et dans quelle mesure cette première déclaration est-elle exhaustive ? Les clients d’ASOS semblent avoir d’abord été informés par l’attaquant, et ce n’est qu’après les questions d’un journaliste qu’ils ont pris la mesure de l’ampleur réelle de l’incident. Une déclaration provisoire, un canal de communication vérifié et un plan d’action pour la première heure sont peu coûteux à mettre en place. Il en va de même pour l’habitude de dire ce que l’on sait et ce que l’on est encore en train de vérifier.
- Comment votre équipe vérifie-t-elle l'identité d'un contact de confiance ? ASOS indique qu'une personne se faisant passer pour un contact de confiance a réussi à obtenir les identifiants de connexion d'un employé. Un rappel vers un numéro que vous avez déjà en votre possession, ainsi qu'une règle interdisant à quiconque de partager ses identifiants de connexion sur la base d'un simple message, ne coûtent pratiquement rien.
- L'authentification à deux facteurs (MFA) est-elle appliquée à chaque connexion à ces plateformes ? Sur certaines, il s'agit d'un paramètre que l'administrateur doit activer. Vérifiez chacune d'entre elles.
Pour les clients, le risque immédiat réside dans les tentatives d'escroquerie qui s'ensuivent. Attendez-vous à recevoir de faux e-mails et SMS indiquant que votre « compte ASOS a été piraté ». Évitez de cliquer sur le lien figurant dans la notification initiale et accédez directement à l'application ou au site web.
Vectra AI
Vectra AI détecte les comportements suspects après une authentification réussie, qu'il s'agisse de l'identité, des services SaaS, de l'cloud ou du réseau. La question posée est de savoir si les actions d’une identité correspondent à son historique, quel que soit le point d’entrée : un mot de passe volé, un appel téléphonique au service d’assistance ou un jeton fourni par un fournisseur. Dans le cas d’ASOS, le point d’entrée était un identifiant professionnel obtenu par usurpation d’identité, ce qui explique pourquoi c’est le comportement après la connexion qui révèle le signal. Cela inclut aussi bien les identités associées aux intégrations que celles associées aux personnes.
Je mettrai cet article à jour dès qu'ASOS ou les plateformes concernées donneront plus d'informations. Pour découvrir l'intégralité de l'analyse de la « brèche n° 2 », consultez l'ebook « Mind Your Attack Gaps ».