


Le Code de bonnes pratiques de Singapour en matière de cybersécurité pour les infrastructures d'information critiques (CII) 2026 marque un tournant important dans la manière dont les exploitants de ces infrastructures doivent aborder la question de la sécurité.
L'accent n'est plus uniquement mis sur la protection de l'environnement des infrastructures d'information critiques (CII) désignées. Le CCoP 2026 met davantage l'accent sur la responsabilité du conseil d'administration et de la direction générale, la visibilité sur les systèmes connectés aux CII, la surveillance continue, l'établissement de références comportementales, la recherche active de menaces et la démonstration que les contrôles de sécurité fonctionnent comme prévu.
Pour les responsables de la sécurité, le défi est clair : les pirates ne tiennent pas compte des frontières organisationnelles ou réseau.
La voie d'attaque s'étend au-delà de l'environnement des infrastructures d'information critiques (CII)
Un pirate peut commencer par compromettre un compte utilisateur, un système d'accès à distance, un poste de travail d'ingénierie ou un serveur de gestion avant de s'attaquer aux systèmes qui fournissent des services essentiels.
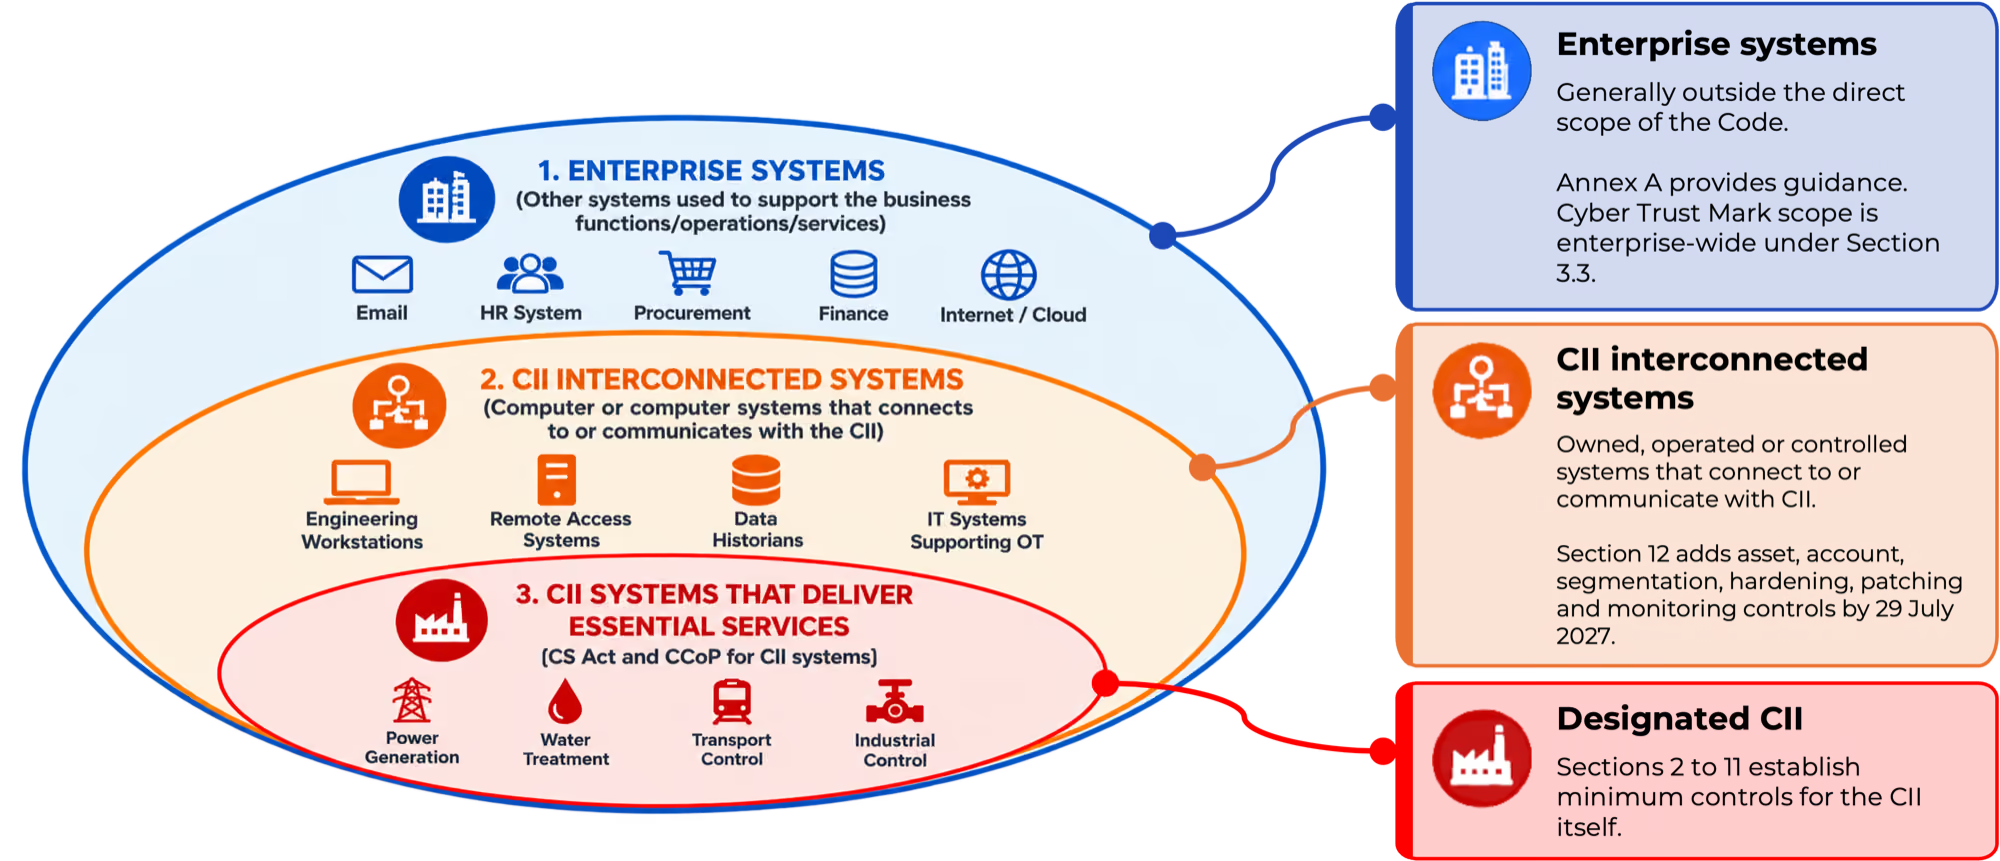
Le CCoP 2026 tient compte de cette réalité en étendant les exigences de sécurité au-delà de l'infrastructure d'information critique (CII) désignée elle-même. Le Code établit une distinction entre les systèmes d'entreprise, les systèmes interconnectés à la CII et les systèmes de la CII qui fournissent des services essentiels, les nouvelles exigences de l'article 12 portant spécifiquement sur les systèmes qui se connectent à la CII ou communiquent avec celle-ci.
Cela signifie que les organisations chargées de la protection des infrastructures critiques (CII) ne peuvent se contenter d'une vision statique de ce qui devrait exister. Elles doivent comprendre ce qui communique, comment les identités et les systèmes se comportent, et si des activités suspectes se dirigent vers des infrastructures critiques.
Comment « Vectra AI » peut aider à la préparation au CCoP
Vectra AI accompagne les organisations de la CII dans les domaines où la visibilité, la détection, les enquêtes et les interventions revêtent une importance capitale.
« Le CCoP 2026 tient compte de l’évolution actuelle des menaces pesant sur les infrastructures critiques. Le programme « Vectra AI » répond à 31 des 38 clauses pertinentes pour ses capacités parmi les 53 clauses du Code, aidant ainsi les organisations à détecter les menaces plus tôt et à réagir avant que les opérations critiques ne soient perturbées. »
— Hock Leng, vice-président des ventes pour la région APJ, Vectra AI
Découvrez quels appareils communiquent avec le CII
D’après notre analyse clause par clause du CCoP 2026, la solution « Vectra AI » est directement ou indirectement conforme à 31 des 53 clauses du Code. Cette conformité est particulièrement marquée dans les domaines de la visibilité, de la surveillance et de la détection, de la recherche active de menaces, de la réponse aux incidents, de la surveillance des systèmes OT et de la sécurité des systèmes interconnectés. Cette conformité ne signifie pas que la solution « Vectra AI » satisfait à elle seule à chacune des clauses, mais que ses capacités peuvent directement soutenir ou renforcer les contrôles requis.
Détecter plus tôt les comportements anormaux
La section 6.2 impose aux responsables de la cybersécurité des infrastructures d'information critiques (CIIO) de définir les activités opérationnelles et réseau normales, de surveiller les écarts, d'établir des corrélations entre les incidents de cybersécurité et de déclencher des alertes en vue d'une enquête. Le Code reconnaît également que les attaquants peuvent utiliser des zones moins surveillées comme tremplins pour accéder aux infrastructures d'information critiques (CII).
Cela correspond parfaitement aux compétences clés d’ Vectra AI. La plateforme analyse l’activité au sein des environnements réseau, d’identité et d’ cloud s afin d’identifier les comportements anormaux, de mettre en corrélation les événements associés et de hiérarchiser les entités présentant le plus grand risque.
Au lieu de présenter aux analystes des alertes isolées les unes des autres, « Vectra AI » permet de visualiser la progression d'une attaque et d'identifier les éléments nécessitant une attention immédiate.
Soutenir la recherche des menaces, les enquêtes et les mesures de réponse
Le CCoP met également davantage l'accent sur la recherche proactive des menaces et la préparation aux incidents.
Vectra AI fournit des métadonnées enrichies, un contexte comportemental et des workflows d'investigation qui aident les analystes à détecter les activités cachées, à reconstituer les chemins d'attaque et à déterminer si un incident de cybersécurité est en cours.
Lorsqu'une intervention s'impose, les intégrations peuvent prendre en charge des actions natives telles que l'isolation d'un hôte, la restriction d'un compte compromis ou le blocage du trafic malveillant. Ces capacités renforcent la mise en œuvre technique de la réponse aux incidents, tandis que le CIIO conserve la maîtrise de son plan d'intervention, des déclarations réglementaires, des analyses forensiques et des processus de reprise.
Prise en charge des environnements OT et interconnectés
De nombreux environnements CII comprennent des systèmes OT, des systèmes hérités et des appareils qui ne prennent pas en charge les agents d'endpoint .
Vectra AI peut surveiller de manière passive le trafic visible dans ces environnements sans nécessiter la présence d'agents sur les systèmes sensibles. Cela concerne tout particulièrement l'exigence de la section 10.2 relative à la surveillance des flux de données entre les systèmes OT et l'entreprise afin de détecter d'éventuelles anomalies, ainsi que les exigences de la section 12.7 concernant l'analyse des activités suspectes sur l'ensemble des systèmes interconnectés.
Des contrôles supplémentaires restent nécessaires dans des domaines tels que les journaux d'endpoint , l'infrastructure de virtualisation, l'application des correctifs et le reporting formel à la CSA, mais l'Vectra AI peut offrir un niveau important de visibilité sur les comportements le long des voies de communication susceptibles d'être utilisées par les attaquants.
Commencez par le déficit de visibilité
Pour les organisations du CII qui se préparent au CCoP 2026, un bon point de départ consiste à se poser la question suivante :
- Connaissons-nous tous les systèmes qui communiquent avec l'infrastructure d'information critique (CII) ?
- Peut-on détecter le moment où une identité valide ou un système de confiance commence à présenter un comportement anormal ?
- Pouvons-nous montrer ce que l'équipe de sécurité a constaté, ce qu'elle a examiné et les mesures qu'elle a prises en conséquence ?
Vectra AI ne remplace pas les contrôles en matière de gouvernance, de certification, de gestion des identités et des accès (IAM), d'application des correctifs, de sauvegarde ou de déclaration réglementaire exigés par le CCoP. Son rôle est d'aider les organisations gérant des infrastructures d'information critiques (CII) à détecter plus tôt le comportement des attaquants, à mener des enquêtes plus rapidement et à produire des preuves opérationnelles plus solides démontrant l'efficacité de leurs contrôles de détection et de réponse.
Découvrez dans cette infographie comment « Vectra AI » peut répondre aux exigences du CCoP.