


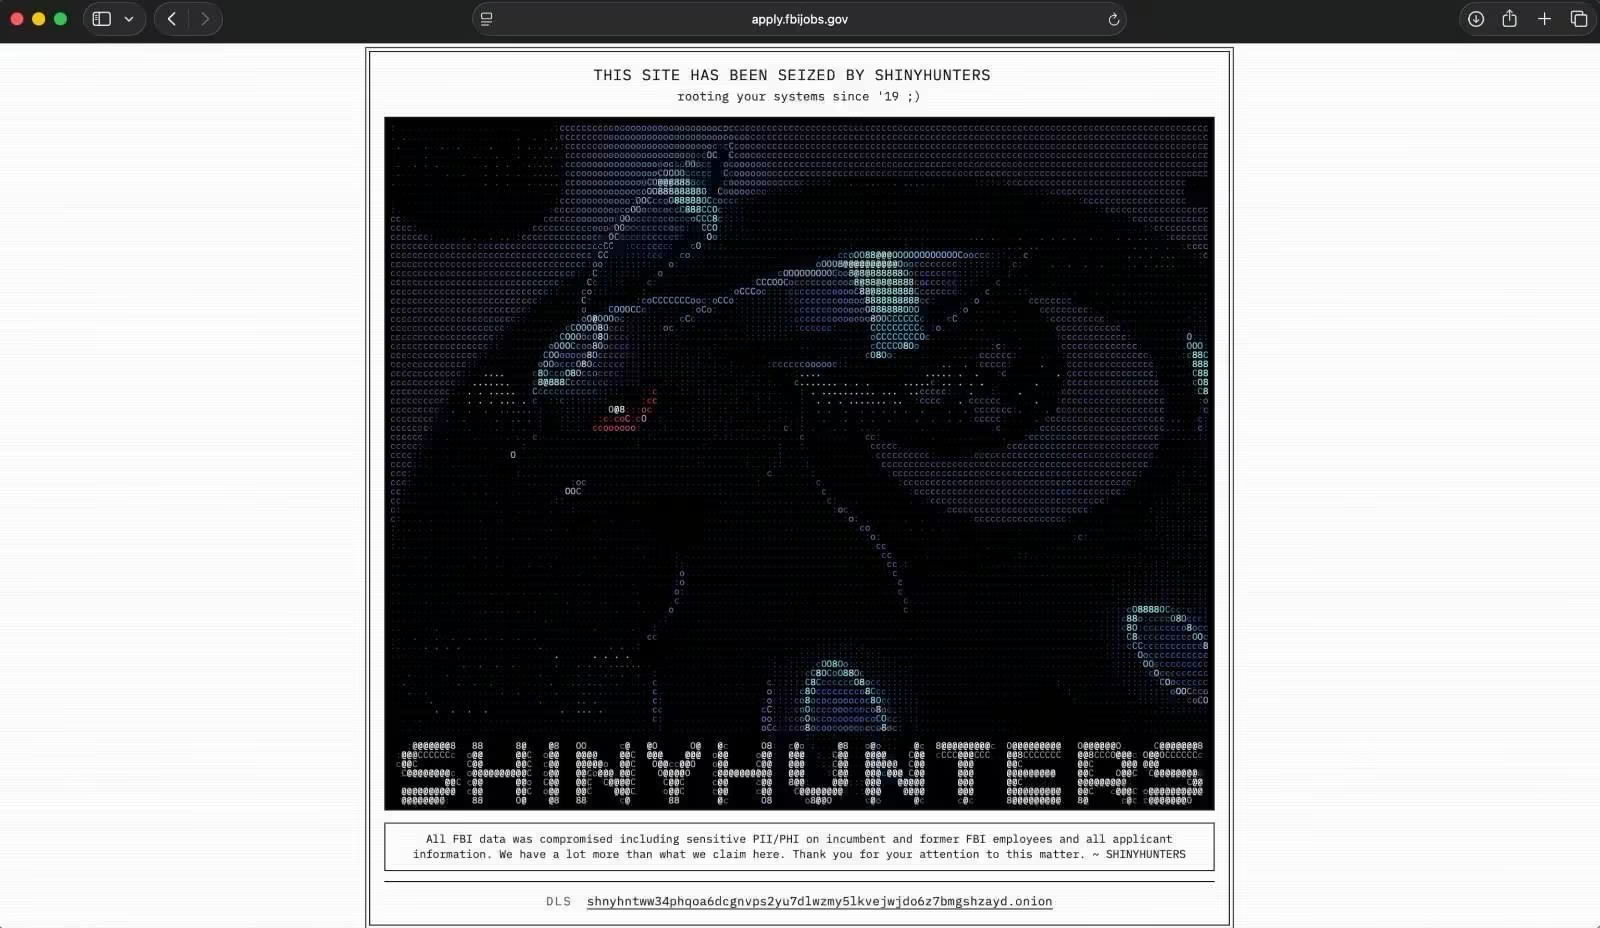
Le 22 septembre 2026, le groupe ShinyHunters a affirmé avoir piraté le portail d'offres d'emploi du FBI et volé les noms, adresses personnelles et numéros de téléphone de milliers d'agents et de leurs conjoints. 404 Media a vérifié une partie de l'échantillon en la comparant à des registres publics. Le FBI a confirmé qu'il menait une enquête. Le site d'offres d'emploi a été mis hors ligne. C'est cet épisode qui a fait la une des journaux. Ce qui a moins retenu l'attention, c'est la manière dont ils ont réussi à s'introduire dans le système.
Le correctif était disponible. Tout le monde ne l'a pas installé.
En juin 2026, Mandiant a signalé que le groupe ShinyHunters avait exploité une faille critique dans Oracle PeopleSoft, la plateforme de gestion des ressources humaines et de la paie utilisée par de grandes entreprises et des organismes publics à travers le monde, dans le cadre d’une attaque de type « zero-day » visant des universités. Oracle a publié un correctif le 10 juin. Il a été recommandé aux équipes de sécurité de l’installer et, lorsque cela n’était pas possible dans l’immédiat, de bloquer l’accès au composant vulnérable au niveau du périmètre réseau à l’aide d’une règle de pare-feu.
Certaines organisations ont appliqué un correctif. D'autres ont mis en place la règle de pare-feu et sont passées à autre chose.
En septembre, ShinyHunters avait trouvé un moyen de contourner la règle de pare-feu. Le rapport complémentaire de Mandiant, publié le 25 septembre, explique comment : la simple substitution d’un caractère dans la requête Web a suffi pour que la règle de pare-feu ne détecte absolument pas l’attaque, tandis que le serveur PeopleSoft la traitait normalement. Les organisations qui avaient installé le correctif étaient protégées, mais celles qui s’étaient fiées uniquement à la règle de pare-feu ne l’étaient pas.
Le portail d'offres d'emploi du FBI utilise Oracle PeopleSoft. D'après les informations de 404 Media, le groupe aurait exploité cette même faille pour accéder au portail, puis se serait introduit dans d'autres espaces de stockage gérés par le FBI et hébergés sur la plateforme gouvernementale d'Amazon cloud. ShinyHunters affirme avoir dérobé entre 2 et 3 téraoctets de données. Ces chiffres proviennent des déclarations du groupe lui-même ; le FBI s'est contenté de confirmer qu'il menait une enquête.
Trois mois se sont écoulés entre la mise en place du correctif et celle du contournement. C'est un délai très court pour une adaptation spécialement conçue pour contourner les recommandations officielles.
Une approche différente de celle de leurs campagnes précédentes
En mai, j'ai suivi une série de campagnes menées par ShinyHunters dans lesquelles le mode d'accès reposait toujours sur l'identité: mots de passe volés, appel téléphonique au service d'assistance pour réinitialiser une authentification à deux facteurs, jetons empruntés à un éditeur de logiciels piraté. Dans chaque cas, la connexion aboutit. Le système enregistre une connexion légitime. Tout semble normal.
L'incident survenu en avril chez Anodot obéissait à la même logique : des jetons d'authentification volés à un fournisseur d'intégration SaaS ont été utilisés pour accéder aux données des clients en aval dans plus d'une douzaine d'environnements. La plateforme citée dans les gros titres, Snowflake, constituait la dernière étape du processus, et non le point d'accès initial.
La faille du FBI fonctionne différemment. Aucun mot de passe n'a été nécessaire. L'attaque a directement exploité une vulnérabilité logicielle dans une application web accessible au public, a permis aux pirates de s'implanter au sein du serveur, puis s'est propagée à partir de là.
Cette distinction est importante pour déterminer comment y répondre. Les campagnes précédentes recommandaient de surveiller ce qui se passe après une connexion réussie. Celle-ci préconisait de corriger une vulnérabilité connue avant même que la connexion n'ait lieu. Considérer ces deux situations comme un seul et même problème revient à chercher au mauvais endroit.
Si l'on considère l'ensemble des activités recensées, ShinyHunters dispose désormais de plusieurs méthodes confirmées : vol d'identifiants, ingénierie sociale visant les services d'assistance, utilisation de jetons logiciels empruntés et exploitation de failles dans des logiciels d'entreprise non corrigés.
La demande est un domaine inédit
Les précédentes campagnes de ShinyHunters se sont toutes terminées de la même manière : une demande de rançon, accompagnée de la menace de publier les données volées. Payez, sinon elles seront divulguées.
La violation des systèmes du FBI est différente. Le groupe affirme que ce piratage n'est « pas motivé par des raisons financières ».
Le23 septembre, ils ont publié leur propre message d'intérêt public s'adressant directement au directeur du FBI, Kash Patel, et au directeur adjoint de la division cybercriminalité, Brett Leatherman.
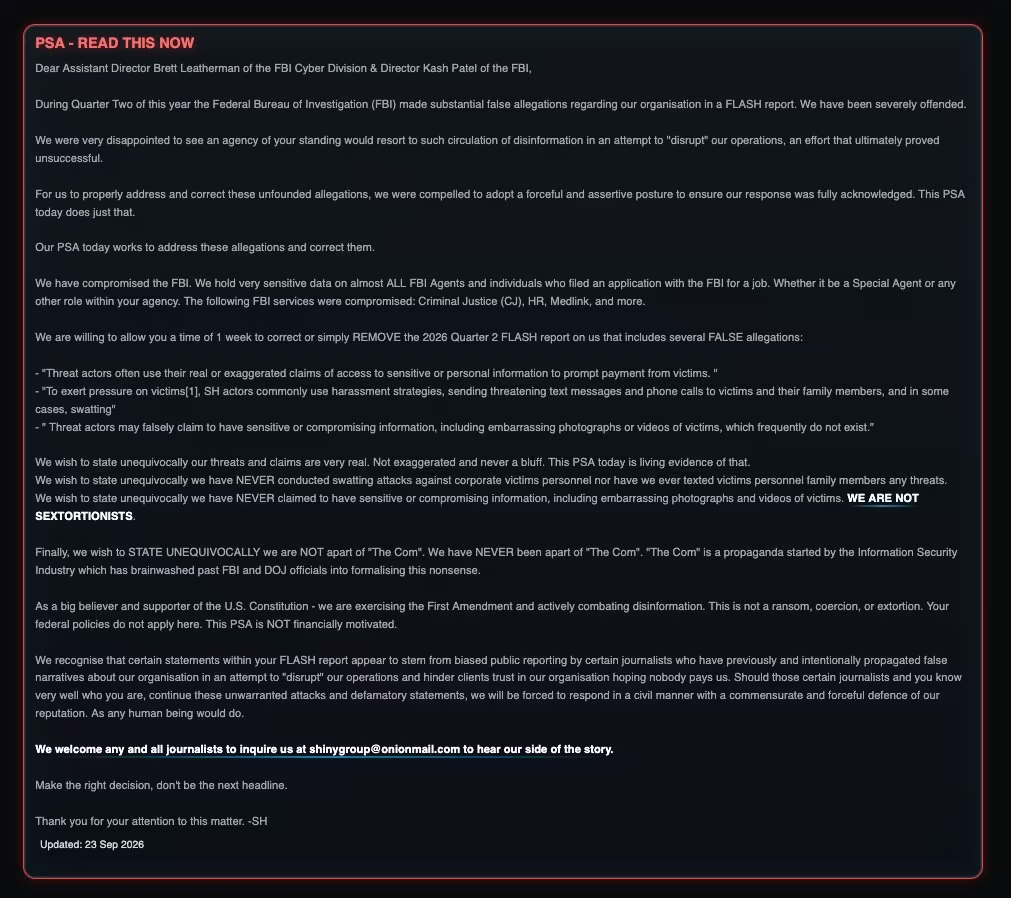
Dans ce document, ils contestent trois allégations spécifiques figurant dans l'avis publié par le FBI en mai 2026: celle selon laquelle ils recourraient à des stratégies de harcèlement, notamment des SMS et des appels téléphoniques menaçants à l'encontre des victimes et de leurs familles ; celle selon laquelle ils auraient mené des attaques de « swatting » ; et celle selon laquelle ils prétendraient à tort détenir des photos ou des vidéos compromettantes des victimes. Ils écrivent, en leurs propres termes : « NOUS NE SOMMES PAS DES CHANTAGEURS SEXUELS ».
Ils exigent le retrait de cet avis. Ils ont donné au FBI une semaine à compter du 23 septembre (soit jusqu'au 30 septembre) pour « le corriger ou tout simplement le RETIRER ». À la date de publication, l'avis est toujours en ligne.
Ce document, rédigé par les auteurs eux-mêmes et publié sur leur site de fuites du dark web, doit être considéré comme tel. Il s’agit de leur propre version de leurs motivations, et non d’une déclaration vérifiée de manière indépendante. Cela dit, l’utilisation de données personnelles volées appartenant à des agents de l’État pour faire pression sur un service de police afin qu’il retire ses propres documents publics constitue un moyen de pression différent d’une demande de rançon classique.
Que faire si vous utilisez Oracle PeopleSoft ?
Installez le correctif d'Oracle pour la vulnérabilité CVE-2026-35273, disponible depuis le 10 juin. Les règles de pare-feu bloquant l'endpoint , qui est vulnérable, ne constituent pas une solution de remplacement. Les recommandations complètes de Mandiant en matière de correction indiquent les éléments à vérifier sur les systèmes susceptibles d'avoir déjà été compromis.
La violation de données au FBI n'est qu'un incident parmi d'autres survenus dans le cadre d'une vague plus large qui a eu lieu en septembre. Mandiant a constaté que des systèmes PeopleSoft avaient été compromis dans des établissements d'enseignement supérieur, des entreprises technologiques, des établissements de santé, des exploitations agricoles, des sociétés de transport et des organismes publics à travers le monde. L'affaire du FBI a fait la une de la presse. Les autres cas sont traités en toute discrétion.
Suivez le comportement, pas la marque
Mandiant recense cette activité sous le nom d'UNC6240. « ShinyHunters » est le nom utilisé sur le site de divulgation et dans la demande de rançon. Il ne s'agit pas de la même entité, et les considérer comme interchangeables complique le suivi des opérateurs à l'origine de chaque campagne, ainsi que le moment où celles-ci sont menées.
En septembre dernier, lorsque Scattered Spider, Lapsus$ et ShinyHunters ont annoncé qu'ils mettaient fin à leurs activités, leurs infrastructures et leurs techniques n'ont pas disparu pour autant. Les opérateurs changent, mais les méthodes d'accès persistent.
L'analyse de mai reste valable pour les campagnes basées sur les identifiants et les jetons. La faille subie par le FBI vient s'ajouter à la liste des cas confirmés où le point d'entrée était un logiciel non mis à jour, et non une identité compromise.
Si vous vous demandez quelle lacune traiter en priorité : l’ e-book « Mind Your Attack Gaps » explique à quoi ressemble la visibilité avant la plateforme de données mentionnée dans le titre.